


概述
在日常管理 Ubuntu 系统时,官方默认软件仓库往往出于稳定性考量而滞后于最新发行版。熟练掌握 add-apt-repository 命令则是获取前沿软件版本的核心技能。本文将深入解析 PPA(Personal Package Archive)的基础运行原理,并分阶段演示如何配置软件源、拉取高版本软件包、规范化清理多余仓库,以及彻底搞定精简环境下常见的“command not found”报错问题。
1. 部署 add-apt-repository 与运行环境配置(修复 command not found 异常)
在向系统引入新仓库之前,首先应当同步本地的软件包索引缓存,可通过静默参数执行 sudo apt-get update -qq:
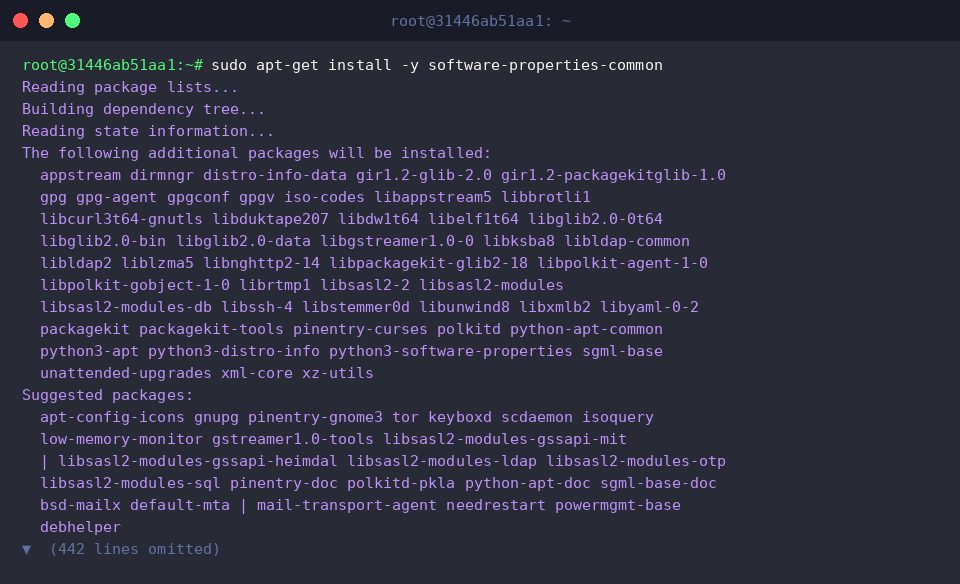
在最小化安装的 Ubuntu 系统或轻量级 Docker 镜像容器中,默认往往并未集成该管理工具。若要调用 add-apt-repository 命令,必须先装配其核心底层依赖包 software-properties-common:
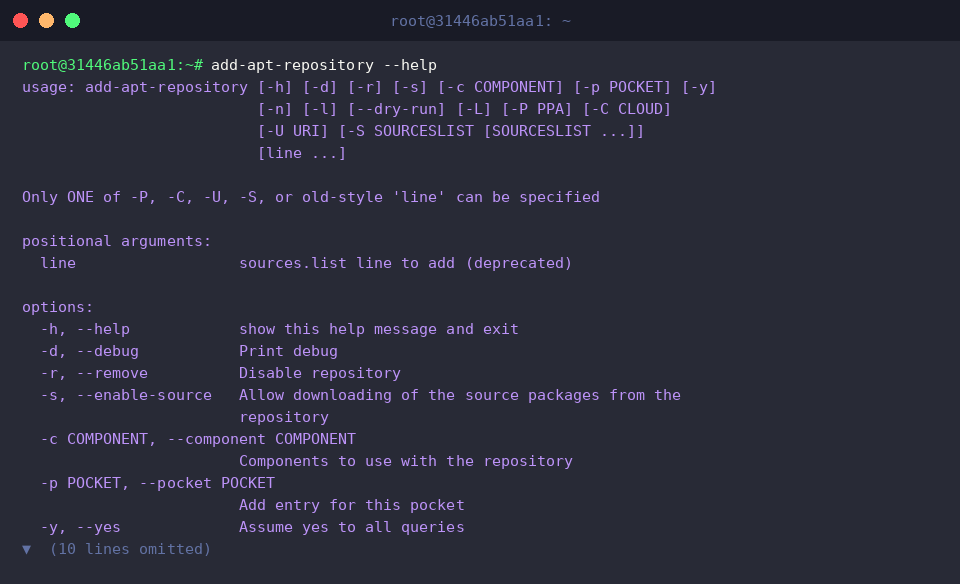
依赖部署完毕后,我们可以通过调取帮助指令来检查该命令当前的运行状态与可用配置项。
这不仅有助于确认组件已正确生效,还能全面梳理常用功能参数。
⚙️ [核心参数解析]
-y, --yes : 在配置变更过程中跳过交互式人工确认,自动采纳默认许可提示。-r, --remove : 从当前操作系统的软件源配置中安全卸载指定的 PPA 源或仓库。-s, --enable-source : 同步开启源码仓库(deb-src),便于获取对应软件包的构建源码。-n, --no-update : 禁用添加源之后系统自动触发的 apt update 索引同步行为。-P, --ppa : 显式指定要操作的目标 PPA 软件源标识符。
2. 引入 PPA 源并部署最新版本软件实操
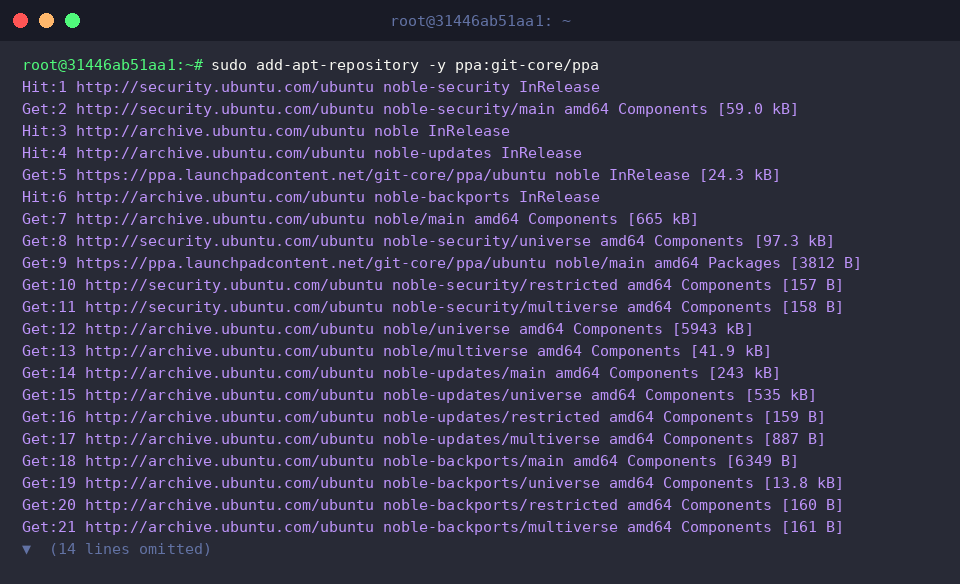
以获取官方最新稳定版 Git 为例,我们需要将社区维护的核心 Git PPA 源登记到系统中。
附加 -y 标志可省去交互等待,直接全自动完成 GPG 密钥导入与仓库登记流程:
新软件源登记完成后,务必再次触发 sudo apt-get update -qq,使本地包管理缓存同步该外部仓库提供的最新构建列表:
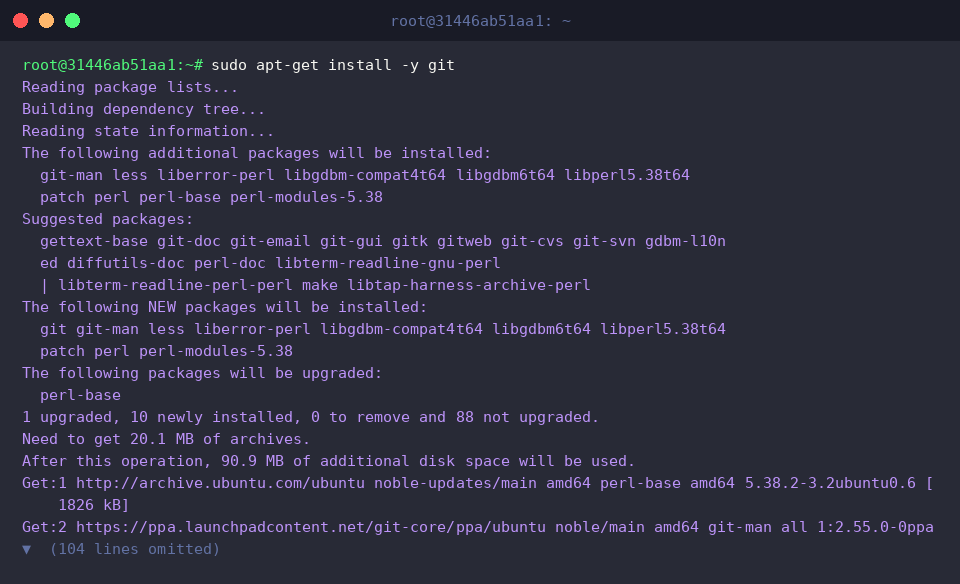
接下来即可直接借助标准 APT 工具链,从刚挂载的 Git PPA 镜像中下载并安装最新版软件包,执行 sudo apt-get install -y git:
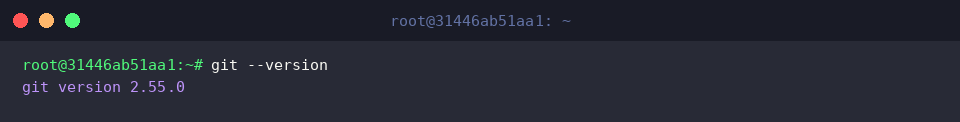
软件包部署完成后,打印其当前版本号以核验成果,确认系统已成功绕过系统默认仓库的旧版本、平滑换装为最新编译版本:
3. 校验并核对当前生效的源配置文件
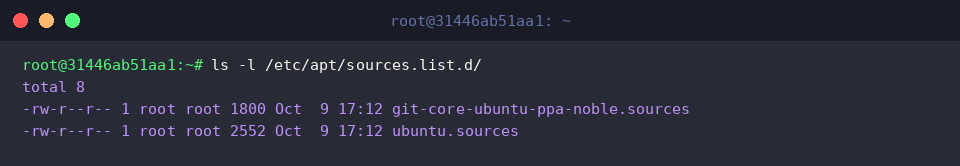
为了验证新加入的 PPA 是否符合底层存储规范且成功固化到系统当中,可通过 ls -l /etc/apt/sources.list.d/ 查看分发配置目录:
在遵循现代规范的 Ubuntu 24.04 (Noble) 环境下,可以看到系统已为该仓库独立创建了名为 git-core-ubuntu-ppa-noble.sources 的源定义文件。
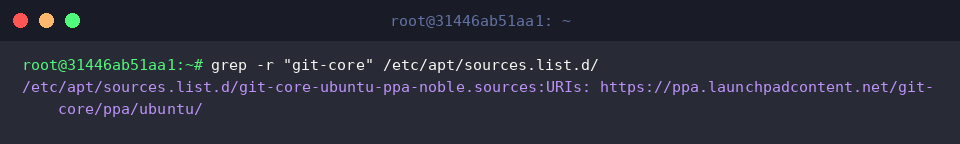
接下来检查该配置文件内部记录的具体仓库镜像地址是否合规,执行检索命令 grep -r "git-core" /etc/apt/sources.list.d/:
由查询输出可知,Launchpad 官方托管的镜像链接已正确嵌入到系统的包管理机制中。
4. 安全卸载 PPA 源与清理环境残留
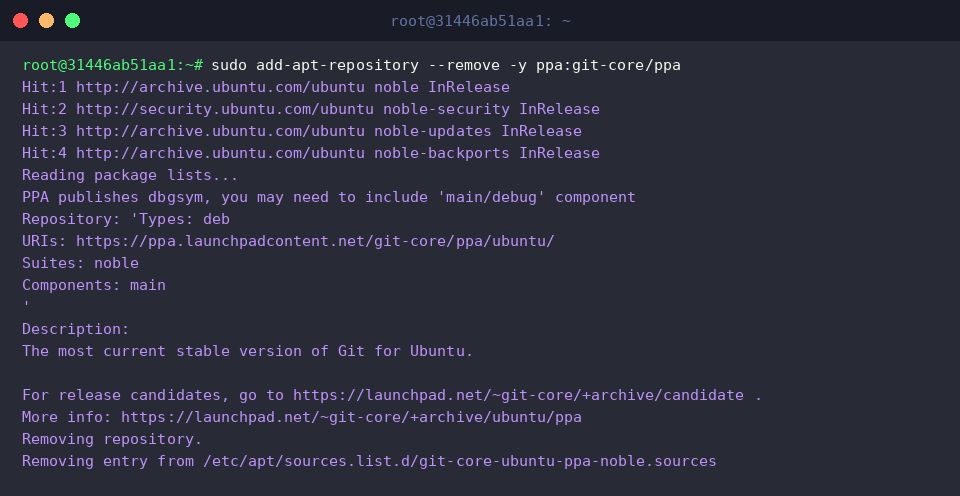
当某项特定工具不再需要持续跟踪外部更新,或者为了保障生产系统纯净需要回滚配置时,可通过 sudo add-apt-repository --remove -y ppa:git-core/ppa 彻底剥离该仓库:--remove 参数会指令系统自动注销并抹除此前生成的 PPA 源定义配置文件。
源文件移除后,本地的元数据缓存依然存有旧仓库索引,因此必须再次运行 sudo apt-get update -qq 进行同步清理:
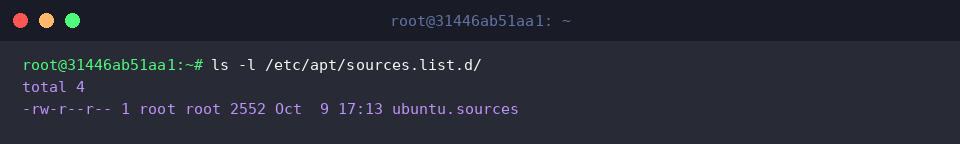
最后核验配置目录下的文件状态,执行 ls -l /etc/apt/sources.list.d/ 确认变动:
此时此前写入的 Git PPA 来源条目已消失无踪,仅留有系统的初始默认文件,证明卸载操作执行得十分干净。
通过以上详尽步骤,我们完整剖析了 Ubuntu 环境下借助 add-apt-repository 命令增删 PPA 仓库的标准规范与维护技巧。
建立起良好、规范的软件源维护习惯,不仅能让服务器与开发环境始终享受到前沿软件生态的优势,更能有效规避多源依赖冲突,保持操作系统运行的长期稳定。