


概述
在维护 Linux 服务器与开发环境时,规范并重构敏感数据的存储路径是系统架构演进中的常见需求。当需要将 GPG 密钥环、信任数据库及配置文件整合或重组至新目录结构时,系统自带的 addgnupghome 实用程序提供了一种标准化、低风险的迁移途径。本篇技术指南将系统解析 addgnupghome 的工作机制,并通过端到端的操作演练,详细展示从遗留密钥构建、跨目录数据迁移到权限严苛加固的全套工程实践。
1. 部署 GnuPG 组件并探查 addgnupghome 命令行工具
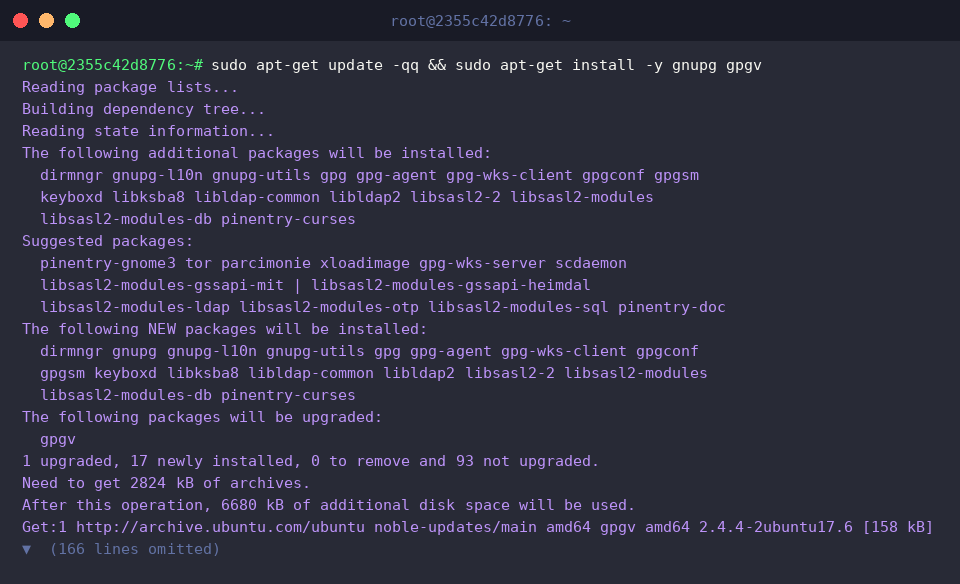
执行密钥迁移与系统集成的前提是确保本地拥有完整的 GnuPG 运行时环境,首先同步软件源并安装 gnupg 与签名校验工具 gpgv。
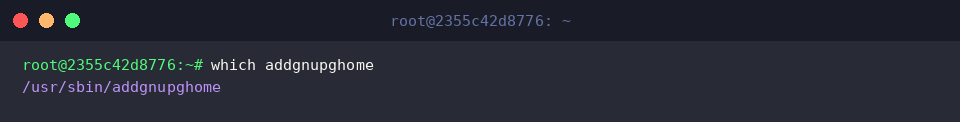
接着调用 which 定位可执行文件,确认底层维护脚本 addgnupghome 是否已就绪并存在于管理员路径 /usr/sbin/addgnupghome 下。
从架构设计来看,addgnupghome 主要用于为指定系统账户或特定目录生成标准化的 GnuPG 主目录(~/.gnupg)架构,同时兼顾旧版本数据结构的过渡与重组。
⚙️ [核心参数说明]
account : 指定待初始化或接受迁移操作的目标系统用户名或对应环境标识。
通过传参或查询联机帮助来查看命令使用手册。
需注意,在某些经过精简裁剪(Minimized)的 Ubuntu 云镜像或容器实例中,man 文档可能已被剥离,控制台会输出相应的提示指引。

2. 模拟真实环境:搭建测试用旧版 GPG 目录与密钥资产
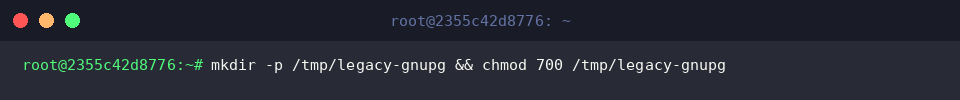
为了在受控环境下模拟生产迁移,先在临时目录划定一块旧版数据存放区,并严格限定其访问权限为 700 以符合安全基线。
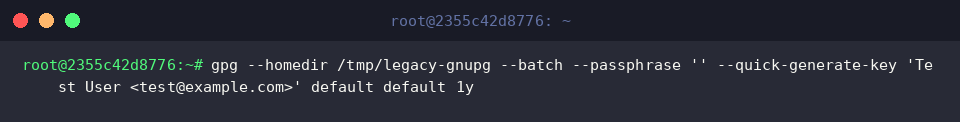
接下来生成用于演练的非交互式测试密钥对。借助 gpg --quick-generate-key 命令快速签发,无需人工输入密码。
通过 --homedir /tmp/legacy-gnupg 将密钥直接写入此沙箱环境,设定其为默认算法且有效期维持一年。
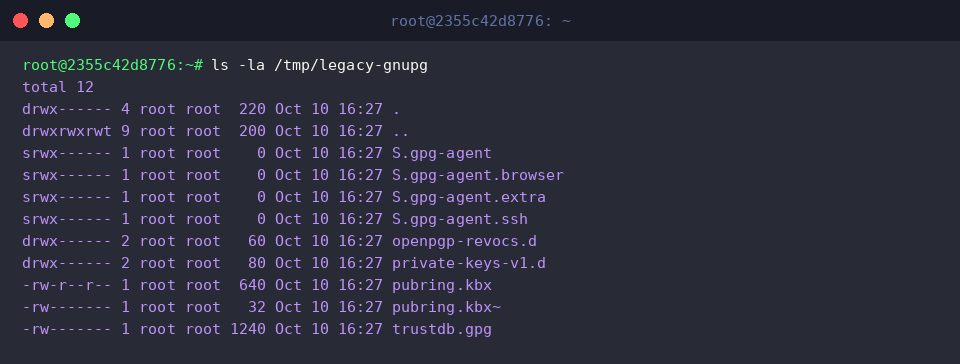
使用 ls -la 深入展开该目录,验证 GnuPG 核心文件的布局状态:此时应能明确看到公钥钥匙库(pubring.kbx)、信用网数据库(trustdb.gpg)以及私钥容器目录均已完备生成。
3. 调用 addgnupghome 执行全量结构迁移与目录重构
在着手数据流转之前,先创建承接全新结构的目标存储路径 /tmp/new-gnupg。
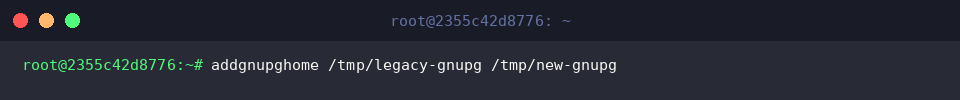
接下来调用 addgnupghome 工具,将原本位于 /tmp/legacy-gnupg 的数据集合与拓扑结构精准同步至新目录 /tmp/new-gnupg。
迁移过程将自动重整配置文件与数据库映射,执行完毕且无异常报错即代表底层元数据已平稳过渡。
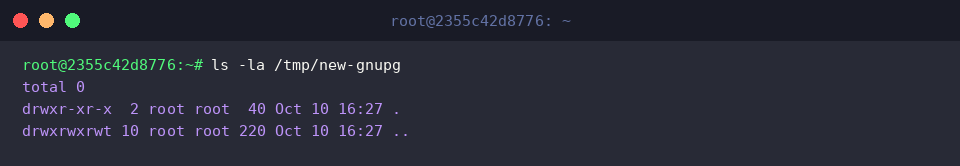
数据落盘后,立即运行 ls -la /tmp/new-gnupg 审查目标位置的文件列表,确认相关数据实体已在新环境中成功建立。
4. 迁移有效性验证、权限防御加固及环境清理
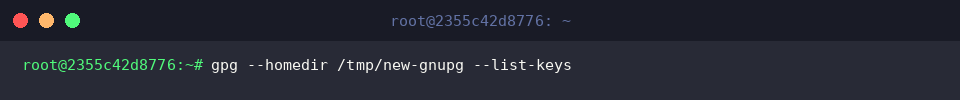
验证迁移是否彻底的最有效方法,是直接指定新主目录查询密钥详情。通过执行 gpg --homedir /tmp/new-gnupg --list-keys,观察系统能否准确解析密钥 ID、用户标识(UID)与子密钥信息。
若旧密钥信息无缝呈现,即证明数据库一致性未受破坏。
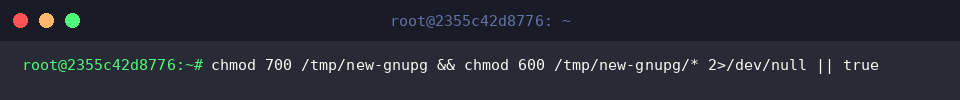
密码学资产对文件系统权限极为敏感。根据工业级加固规范,GPG 主目录必须设为 700(仅允许宿主访问),其下的所有常规文件则应严格收紧至 600(仅允许宿主读写),杜绝同机其他非特权用户的越权探测。
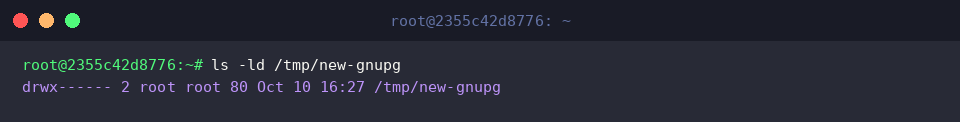
通过 ls -ld 确认顶级目录属性已锁定为 drwx------(即 700),确保没有因继承或 umask 配置不当而留下任何安全死角。
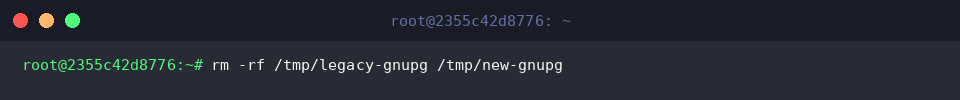
验证工作全部结束后,执行清理指令彻底抹除沙箱中的两组测试目录,避免在系统临时分区中残留敏感的测试私钥数据。
至此,我们完整走通了在 Linux 体系中运用 addgnupghome 完成 GPG 主目录平滑重构与校验的全部生命周期。
遵循这套严谨的操作逻辑与加固范式,能够有效防范生产环境中因目录变更诱发的权限告警或公私钥索引损坏。