


前言与背景概述
在多用户协作与生产环境权限加固中,合理规划与划分用户组(Group)是构建最小权限模型的基石。Debian 与 Ubuntu 发行版提供的 addgroup 实用程序不仅极大地简化了组创建流程,还封装了自动化 GID 分配等高级策略。本文将带大家通过终端真实操作,系统掌握 addgroup 的常见应用技巧,并深挖其与 /etc/group 等底层配置文件协同运作的内部机理。
快速上手:创建标准用户组与常用参数剖析
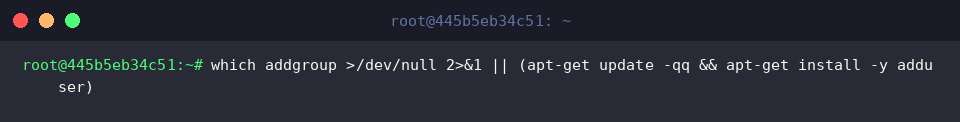
在展开演练之前,需确认系统已具备相关运行环境。若提示找不到对应命令,可通过安装 adduser 基础包来获取 addgroup:
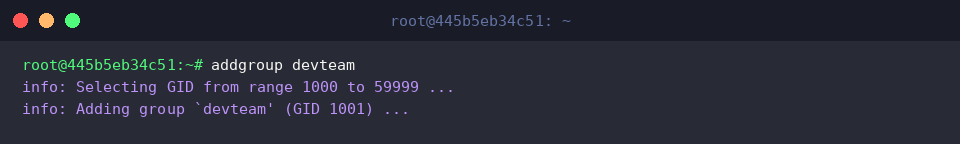
执行 addgroup 指令能够在系统中便捷注册新的安全组。在未传入特殊约束条件时,系统会自动从常规组的保留数值区间中选定下一个可用的空闲编号,赋予新组作为其 GID。
⚙️ [核心参数速览]
--gid GID : 跳过自增分配规则,由管理员手动指定专属 GID 编号。--system : 声明创建面向底层服务或系统后台守护进程的专用系统组(通常使用小于 1000 的保留编号)。--quiet : 启用静默执行模式,关闭常规日志与交互式进度反馈。--debug : 输出详尽的调试排错追踪日志。--force-badname : 放宽命名合规性校验,允许使用包含非常规字符的组名称。
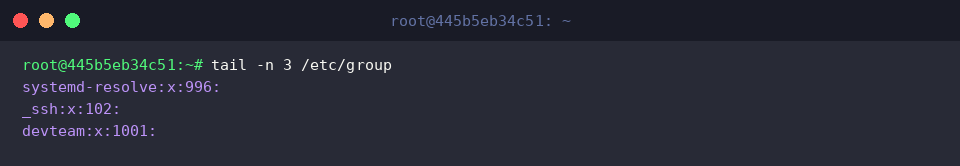
运行 tail -n 3 /etc/group 查看组配置账本 /etc/group 的最后三行变动:
可以看到刚才创建的 devteam 组连同自动分配的 GID 已被正确追加至文件末尾。
进阶场景:显式指定 GID 与构建系统级后台组
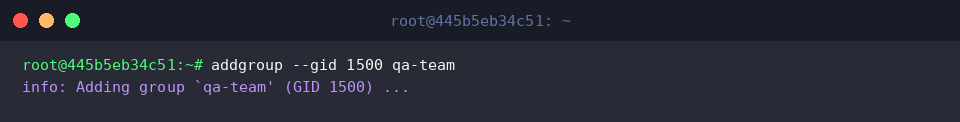
在多节点集群或共享存储规划中,往往需要确保各主机的组标识保持一致。此时可借助 --gid 选项显式约束,创建名为 qa-team 的常规组:
系统将忽略默认的顺延计数,准确将 1500 号 GID 赋予该组。
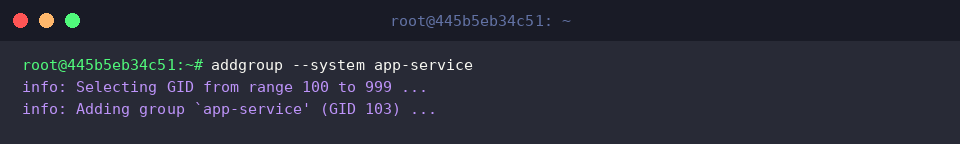
针对运行后台服务或独立中间件的场景,应通过 --system 参数初始化系统专用组 app-service。
区别于一般用户组,该模式下系统会自动在专供系统基础设施使用的号段区间(通常为 100~999)内抓取空闲值(本例中为 103)完成注册。
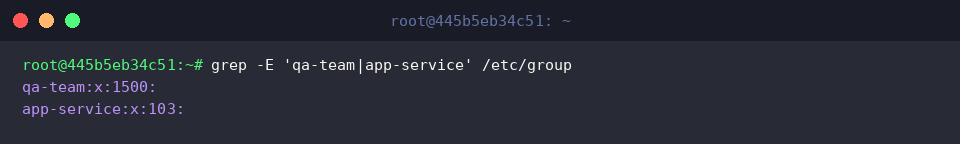
借助 grep 正则检索 /etc/group,比对两次建组操作的持久化结果:
验证表明,qa-team 准确挂载了指定的常规 GID 1500,而 app-service 则合规占用了系统级 GID 103。
用户组归属管理:纳管现有成员与归属状态核验
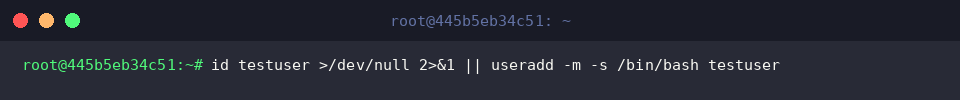
在开展成员绑定实战前,需确保实验环境具备目标操作账号。若账户不存在,可预先建立带有完整家目录与 Bash 环境的 testuser 测试账号:
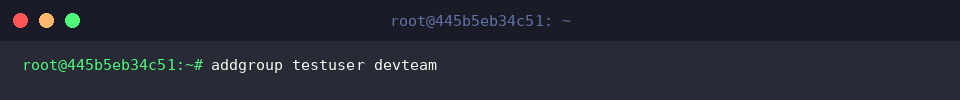
除了负责组的生命周期初始化,addgroup 还支持直接维护成员从属关系。只需将目标用户名与组名依序传入,即可迅速将 testuser 关联为 devteam 的附加组成员:
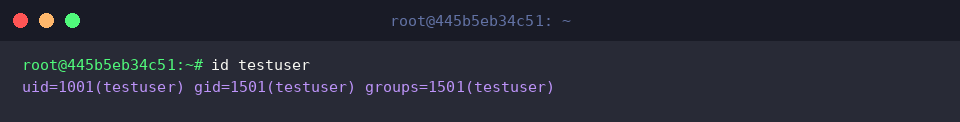
调用 id 指令拉取当前目标账号的权限身份矩阵:
终端将清晰展示 testuser 的自身 UID、初始主组 GID 以及最新挂载生效的次要附加组关联。
底层运作机理揭秘:配置文件解析与安全存储结构
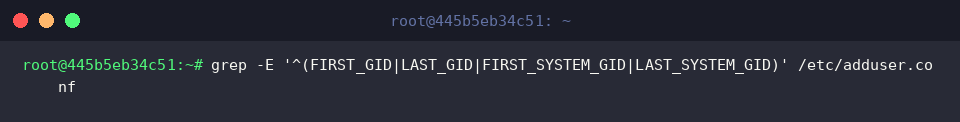
执行 grep -E '^(FIRST_GID|LAST_GID|FIRST_SYSTEM_GID|LAST_SYSTEM_GID)' /etc/adduser.conf,提取全局控制配置文件中关于数值分发范围的硬性界限:
这揭示了 addgroup 在处理普通组与系统组时,是如何动态界定各自 GID 的起始与封顶区间的。
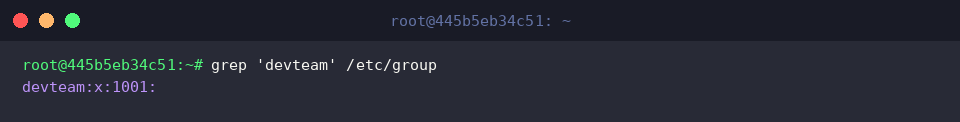
通过 grep 'devteam' /etc/group 仔细剖析系统组实体的持久化记录:
整行采用冒号(:)作为元数据分隔符,严格对应“组名称”、“密码密文占位(x)”、“数值 GID(1001)”以及“成员账号列表”四个标准字段。
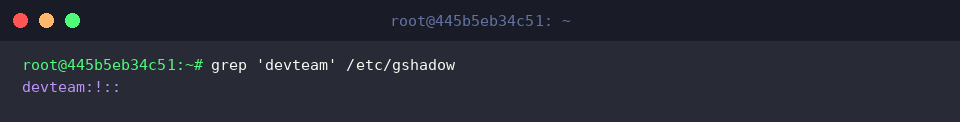
随后使用 grep 'devteam' /etc/gshadow 探查更具特权性质的 /etc/gshadow 文件对应行:
此文件专门维系组级别的敏感凭证资产,包含锁定状态标识(!)、加密哈希及委派组管理员列表等核心安全属性。
至此,我们不仅梳理了在 Ubuntu 系统下熟练运用 addgroup 建立不同类型组别并编排用户归属的实战操作,更深入探究了底层配置文件联动与 GID 范围判定的实现原理。建立清晰合理的组权限边界,是保障生产主机合规与资产安全不可或缺的一环。