


概述
保障 Linux 服务器运维安全与规范化的基石,在于建立严密的账户隔离机制与标准化的用户初始化流程。在 Ubuntu 系统生态中,相比底层工具,adduser 提供了更加稳健且不易出错的高级抽象接口。本文将从企业级实战角度出发,系统拆解通过 adduser 进行交互式与自动化脚本建号的技巧,深度剖析其与底层 useradd 的架构差异,并重点探讨家目录权限控制及安全清理等关键注意事项。
adduser 实战基础:交互式流程与自动化无交互建号方案
在正式开展配置之前,首先同步本地软件源索引,并确保账户与密码管理套件均处于最新就绪状态。
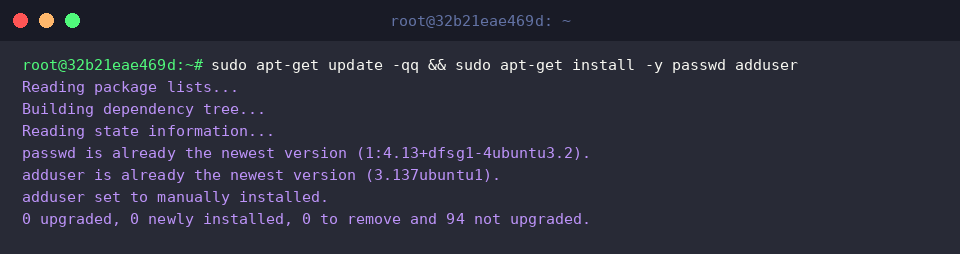
adduser 作为 Ubuntu 推荐的高层封装脚本工具,能够在创建用户的同时,自动编排家目录分配、默认 Shell 初始化及骨架文件填充等一系列繁琐任务。
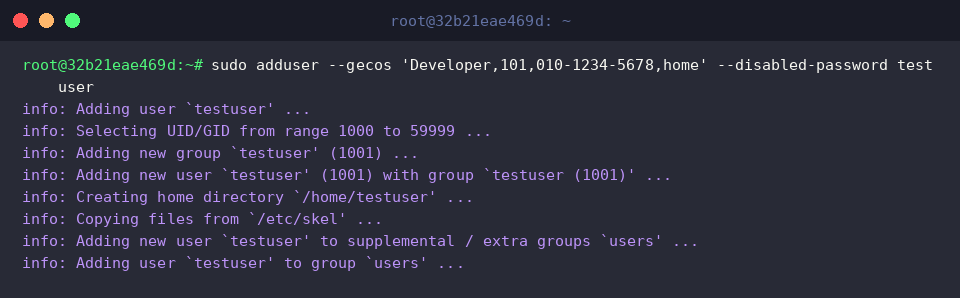
为了在 CI/CD 流水线或自动化运维脚本中免除人工交互干扰,我们可以搭配 --disabled-password 与 --gecos 参数实现极速静默建号。
⚙️ [核心功能参数概览]
--home DIR:跳过系统预设路径,将新建账号的家目录挂载至自定义存储位置。--shell SHELL:替代系统全局默认 Shell,为该用户显式指定登录解释器路径。--gecos GECOS:一步注入用户全名、办公室、联络电话等身份元数据,绕过繁琐的交互式追问。--disabled-password:初始化账户时保留空密码状态,并在系统层面封锁凭据登录,直到管理员为其显式指派有效密钥或密码。--disabled-login:不仅不预设密码,还会在 Shell 层面强行阻断任何交互式终端接入。--ingroup GROUP:将新建账号的主用户组直接归属至已存在的指定目标组。--system:生成专属运行标识,专用于托管常驻后台守护进程或系统组件服务。
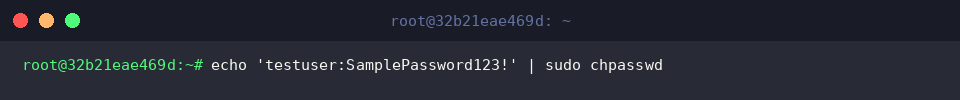
通过 chpasswd 工具,系统工程师可以直接从标准输入批量吞吐“用户名:密码”键值对,彻底规避交互提示,实现凭据的安全注入。
利用此机制,我们为此前处于密码禁用状态的 testuser 赋予强密码策略。
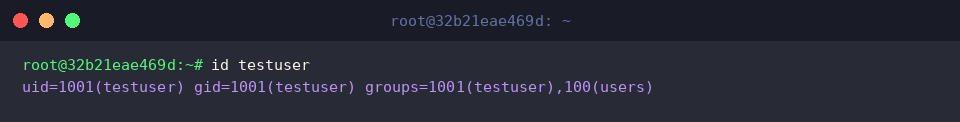
使用 id 命令能够实时调取系统级标识符映射,包含用户唯一识别号(UID)、主工作组(GID)以及当前挂载的所有附加组信息。
借此可以立即验证 testuser 是否已被系统正常收录及其归属权限结构。
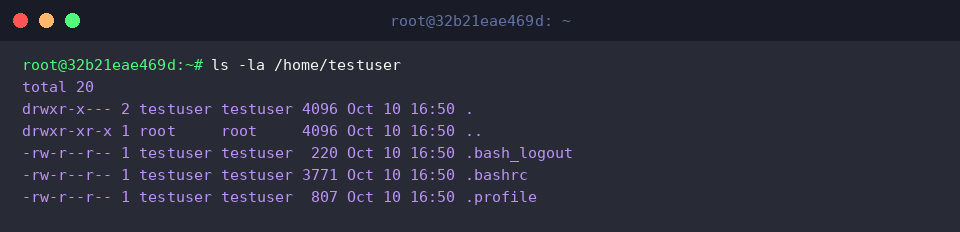
借助 ls -la 审查新用户的家目录环境,确保系统环境初始化完备。
此时可以看到,模板目录 /etc/skel 中的 .bashrc、.profile 等基础环境配置已自动投递到位,且文件所有权均已精准移交至新用户名下。
扩展权限划分:附加用户组配置与 sudo 管理员赋权实操
在演示多组权限分配前,先使用 sudo groupadd -f devops 建立运维团队协作组。
参数 -f 保证了即使系统内已存在同名组亦不会抛出异常中断执行,确保脚本幂等性。
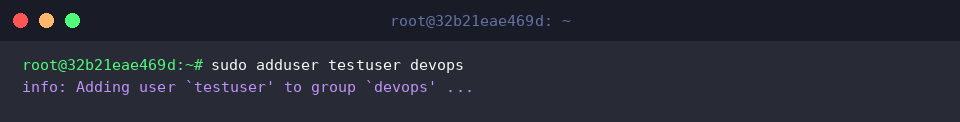
在 Ubuntu 环境下,直接在 adduser 后紧跟“用户名”与“组名”,便可将已有账号无缝追加至特定从属组中。
这种语法结构免除了繁杂参数记忆,使得多组权能扩展操作极为直观。
若需下发系统管理权力,只需将 testuser 归入内置特权组 sudo 之中。
归属于该组的成员将获得通过安全提权通道调用受限核心系统指令的执行资格。

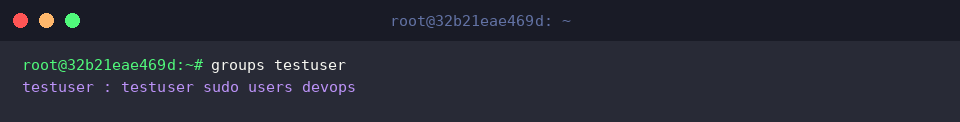
使用 groups 指令快速展开该账号目前绑定的全部组别拓扑。
输出显示,除基础自有名外,新追加的 sudo 与 devops 附加组均已正确同步生效。
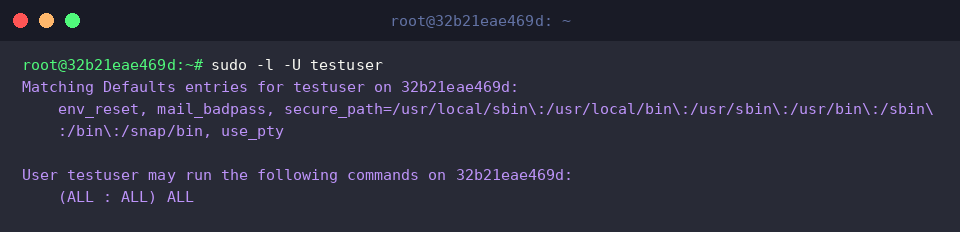
运行 sudo -l -U 进一步审计 testuser 实际享有的权限范围与规则策略。
终端反馈中的 (ALL : ALL) ALL 规则项直接证实了该账号已完整获取全系统提权覆盖能力。
进程隔离与安全:守护服务专用系统账号(–system)构建
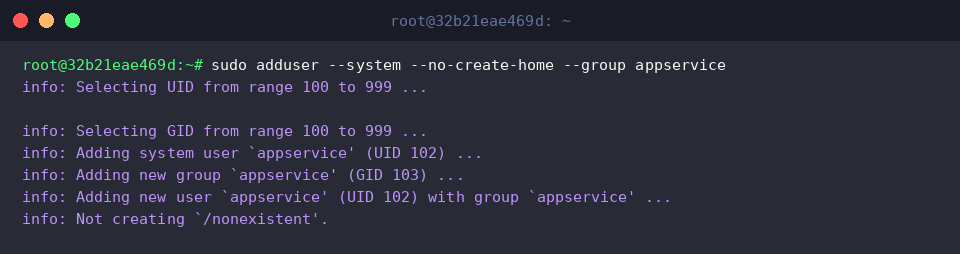
执行 sudo adduser --system --no-create-home --group appservice,即可一键交付专用于后端微服务或 Daemon 进程运行的独立系统账户及其同名属组。
通过 --system 会自动将 UID/GID 控制在系统专用的受限数值区间(100~999),同时 --no-create-home 避免了不必要的存储空间分配,构建起纯净的进程沙盒安全边界。
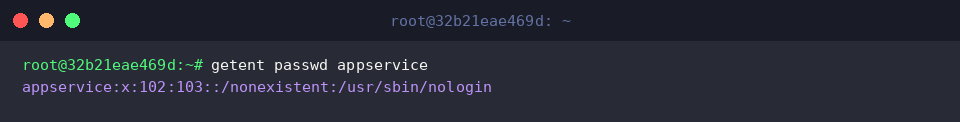
利用 getent passwd appservice 抓取当前账户在系统密码数据库中的详细条目。
反馈数据证实,其默认家目录被安全置于 /nonexistent,登录终端则严格指向 /usr/sbin/nologin,从底层彻底阻断任何通过凭证直接开启会话的潜在风险。
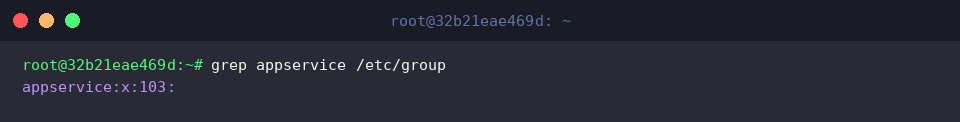
使用 grep 检索组数据库 /etc/group,验证伴生组的注册状态。
得益于 --group 参数的声明,系统自动衍生并绑定了标识为 GID 103 的同名独立系统组。
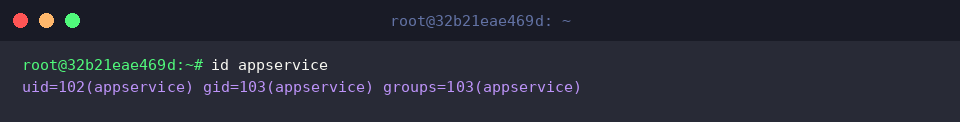
通过 id appservice 复核该系统身份的核心标识数据分配状态。
数据清晰表明,系统为其分配的 UID 102 与 GID 103 均精准坐落在受控的系统专用区间,而非普通交互用户的默认范围(1000 以上)。
深度对比:useradd 机制差异与安全注销(deluser)最佳实践
通过检查 adduser 全局配置策略文件 /etc/adduser.conf,可以深入了解其目录访问策略(DIR_MODE)与环境预设(DSHELL)。
与原生的底阶命令 useradd 经常默认生成开放式权限不同,adduser 会强制套用更为严格的预设值(如将家目录权限锁死为 0750 或 0700,默认 Shell 绑定 /bin/bash),从源头规避横向越权隐患。
当人员变动或项目归档需要注销账号时,运行 sudo deluser --remove-home testuser 同时连带清除其对应家目录及邮件缓存文件。
若仅抹除数据库条目而遗留磁盘孤儿文件,未来 UID 重新轮转分配时将引发严重的数据越权漏洞,因此必须养成附带 --remove-home 清理废弃存储的习惯。
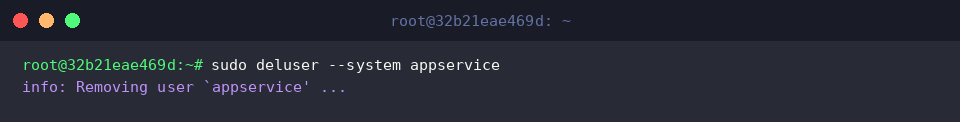
若需清退过期的服务账户,应执行 sudo deluser --system appservice 规范下线。
追加 --system 开关可作为安全防线,系统在清理前会强制校验目标身份类型,防止管理员在批量处置过程中误伤普通的生产业务账号。
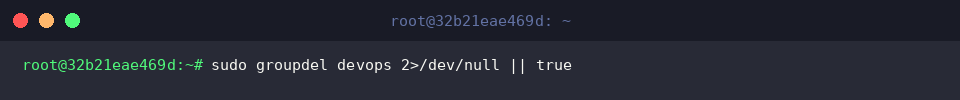
为了防止环境配置残留,调用 sudo groupdel devops 2>/dev/null || true 移除先前的测试辅助组。
这样可以确保系统配置清单干净利落,消除无用组配置的累积。
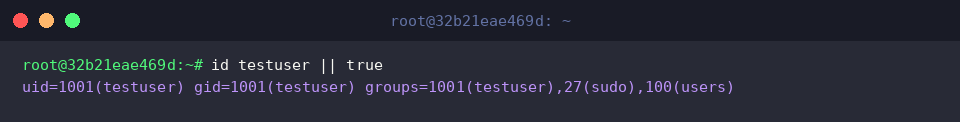
最后,通过 id testuser || true 对用户数据库执行终态检测。
若终端依然反馈了账户映射数据,则意味着注销链路尚未完全闭环,必须排查是否存在活动挂载、残留进程占用或别名重名问题。
以上便是基于 Ubuntu 系统环境,利用 adduser 实现标准化账户生命周期管理、细粒度权限管控与安全销毁的全套工程实践。规范应用上述策略,能够大幅提升服务器的安全防护基线与自动化运维效率。