


概述
在 Ubuntu 环境中部署前沿软件包时,引入第三方软件源是极常见的操作。本文将系统性拆解 apt-add-repository 工具的核心用法,涵盖先决组件准备、PPA 仓库引入、终端交互信息深度研判,以及在完成测试后如何干净、安全地移除冗余软件源。
1. 部署前置依赖并校验命令行运行环境
为了能够顺利调用 apt-add-repository,首先需要确保系统中已安装提供该工具集的 software-properties-common。
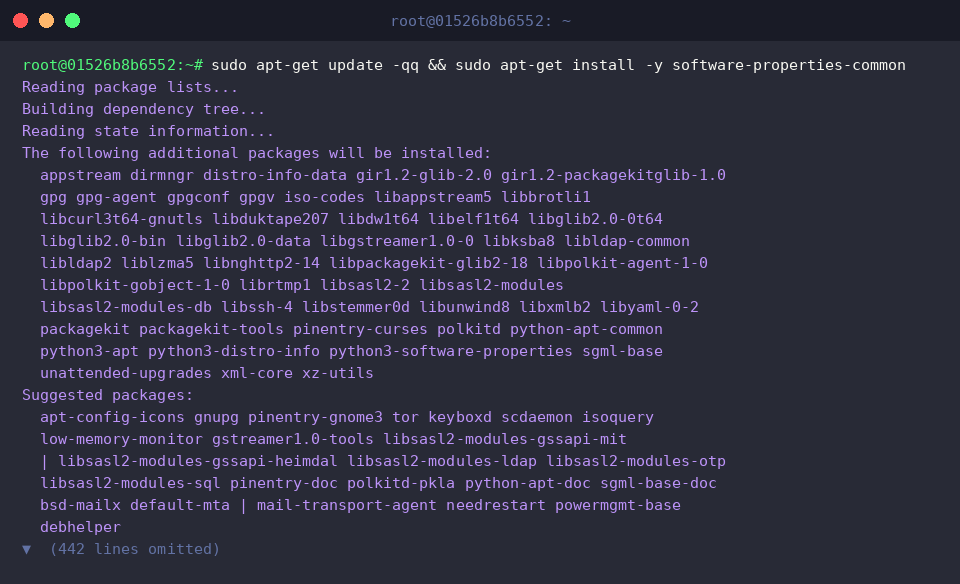
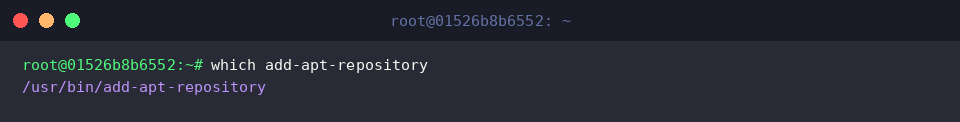
安装完成后,借助 which add-apt-repository 定位二进制文件的物理路径,以此确认该指令已被正确注册到全局环境变量之中。
2. 引入 Git 官方最新版 PPA 源并解读控制台响应
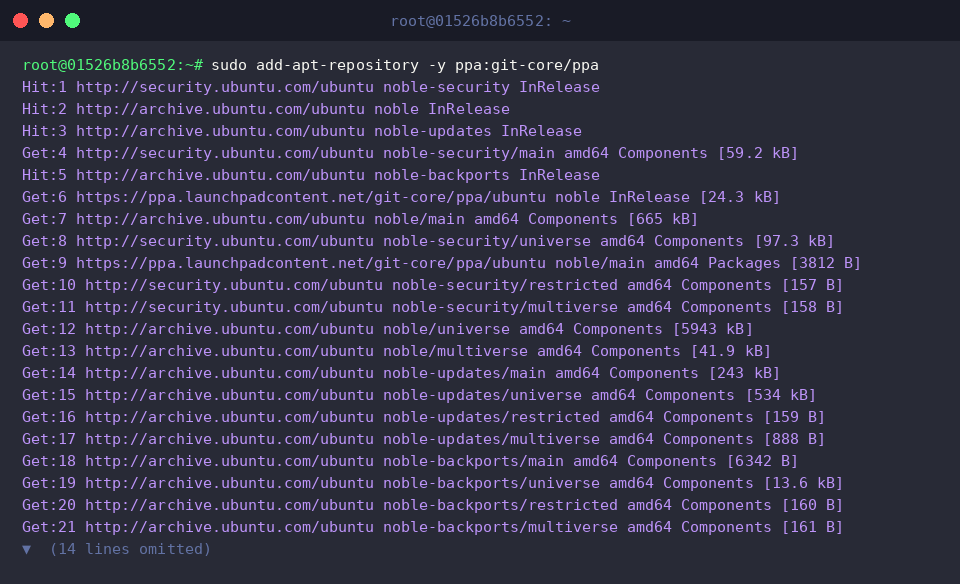
以追踪 Git 社区最新特性为例,我们将官方团队维护的 ppa:git-core/ppa 注入系统源列表中。
通过附加 -y 参数直接绕过交互式确认环节。
审视终端回显内容可以发现,系统首先抓取了对应 PPA 的元数据及 GPG 验证密钥,随后立即针对上游仓库触发 Packages 索引抓取,自动完成了 APT 缓存的同步刷新。
3. 探查 sources.list.d 目录下的源配置文件落地状态
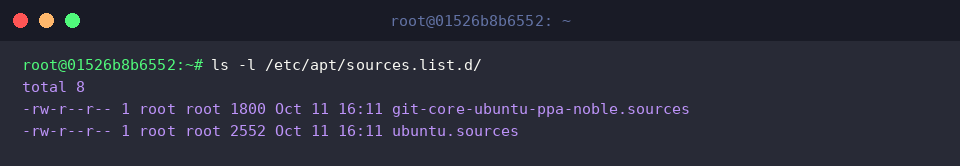
利用 ls -l /etc/apt/sources.list.d/ 检查引入仓库后在磁盘生成的描述文件。
从文件列表可知,在 Ubuntu 24.04 (Noble) 及后续架构下,系统严格遵循 deb822 标准生成了具名配置文件 git-core-ubuntu-ppa-noble.sources。
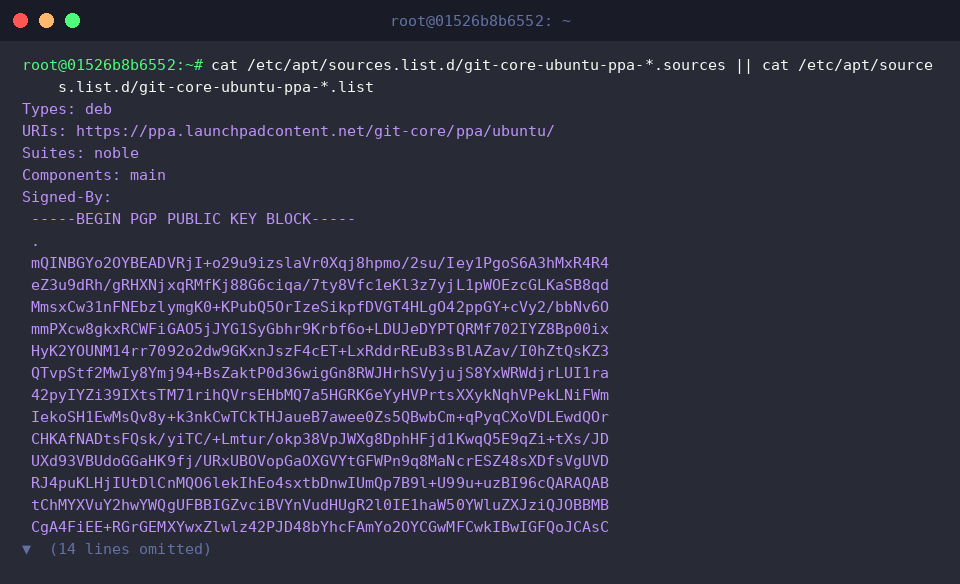
接下来运行 cat /etc/apt/sources.list.d/git-core-ubuntu-ppa-*.sources || cat /etc/apt/sources.list.d/git-core-ubuntu-ppa-*.list 审查该配置文件的具体参数细节。
输出明细清晰列出了源规范(deb)、主机服务镜像(URIs)、发行版本代号(noble)、发布通道(main),并内嵌了保障软件包来源真实性与防篡改的 PGP 公钥签名区块(Signed-By)。
4. 彻底注销与安全清理已登记的 PPA 仓库
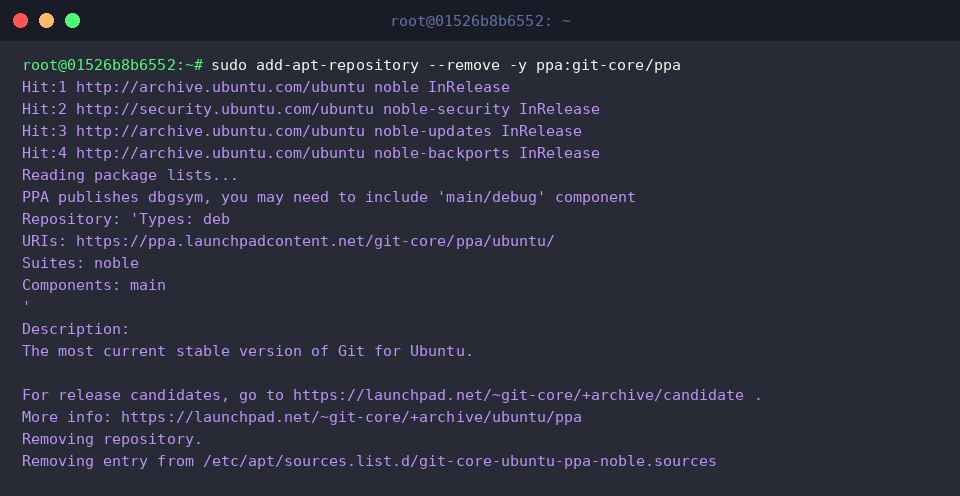
当不再需要跟进该上游源,或者排查依赖冲突时,可追加 --remove 开关执行 sudo add-apt-repository --remove -y ppa:git-core/ppa 实现逆向卸载。
从控制台输出可以看出,程序有序退订了 git-core/ppa 项,并重新调取剩余仓库信息,避免系统保留失效源条目。
卸载指令完成后,建议主动执行 sudo apt-get update -qq,确保本地元数据与调整后的源列表保持完全一致。
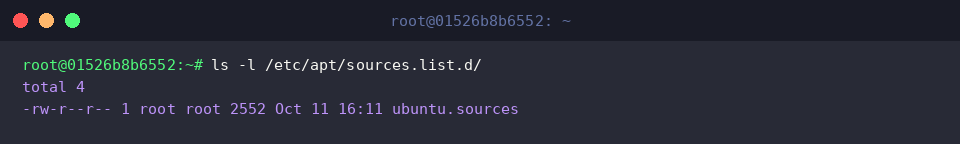
最后,再次执行 ls -l /etc/apt/sources.list.d/ 验证清理效果。
此时由该 PPA 派生的 git-core-ubuntu-ppa-noble.sources 已被彻底擦除,仅留存发行版默认的 ubuntu.sources,系统底层配置恢复至纯净状态。
以上便是在 Ubuntu 生产或开发体系下使用 apt-add-repository 管理扩展源的完整生命周期。掌握源的规范化管理与排错逻辑,有助于长期维持宿主系统的稳定性与可维护性。