


概述与技术背景
在运维管理与系统工程中,确保传输或存储的数据未被篡改是核心安全环节。虽然传统方案多依赖 md5sum 或 sha256sum,但现代 Linux 环境已原生集成了更加卓越的 b2sum 工具。该命令依托高强度加密哈希算法 BLAKE2b,在维持极高密码学安全性的同时,吞吐速率大幅超越 MD5 与 SHA 系列算法,非常适合大体量镜像及备份文件的快速验签。本文将以 Ubuntu 终端为演示环境,由浅入深解析 b2sum 的核心特性与工程实操技巧。
快速上手:生成文件的基础哈希摘要
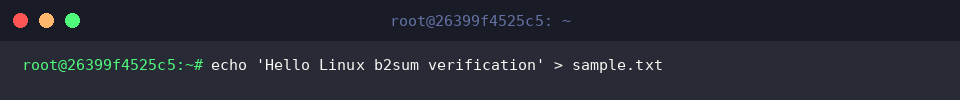
进行实操前,我们先通过终端写入一段示例字符串以生成测试目标:执行 echo 'Hello Linux b2sum verification' > sample.txt 命令。
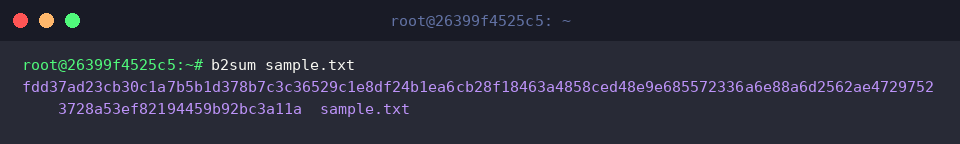
直接对目标文件调用 b2sum 命令即可计算其 512 位 BLAKE2b 加密哈希值,终端将输出由校验和与文件名构成的唯一特征指纹。
⚙️ [核心参数速查]
-c : 读取记录了校验和的文件,逐项比对对应文件的完整性。-l : 自定义输出摘要的二进制位长度(最高 512 位,且须为 8 的整倍数)。--tag : 切换为 BSD 风格的格式化校验输出。--quiet : 启用静默模式,校验通过时不打印 OK 提示,仅输出错误告警。--status : 完全隐藏屏幕回显,仅通过返回状态码(Exit Code)标识校验成败。
导出校验记录与自动化一致性核验 (-c 选项)
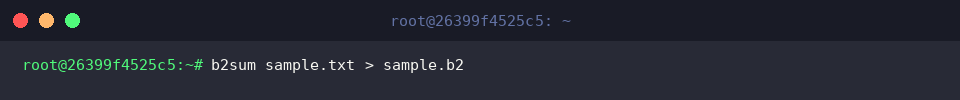
日常发布软件或归档资料时,通常需要将哈希摘要固化为清单文件。执行 b2sum sample.txt > sample.b2 命令即可。
这里利用 Shell 重定向符(>)将标准输出流转存至目标文件,控制台不会额外显示字符,校验文件随即生成完毕。
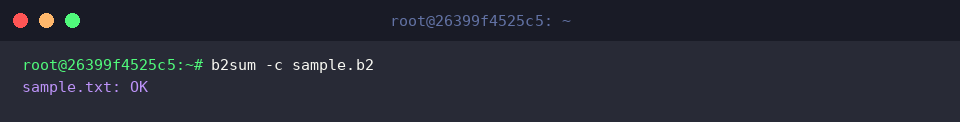
后续在需要核对数据一致性时,配合 -c 参数读取保存的指纹列表即可实现自动检测,执行 b2sum -c sample.b2 命令。
当终端反馈 sample.txt: OK 时,表明文件自生成指纹以来未发生任何位反转、意外截断或非法篡改,内容完全与原始版本保持一致。
灵活调整哈希摘要长度 (-l 选项)
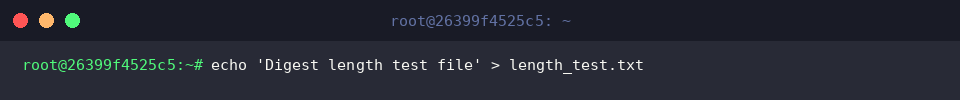
部分数据库字段规范或特殊通信协议对哈希长度有严苛限制。为此先生成专门的测试数据:执行 echo 'Digest length test file' > length_test.txt 命令。
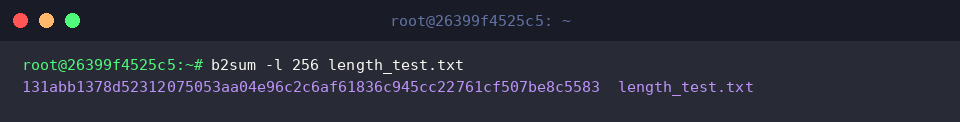
BLAKE2b 算法原生支持在不削弱算法骨干强度的前提下裁剪输出位宽。若需获得 256 位的校验摘要,添加 -l 256 选项并运行 b2sum -l 256 length_test.txt 命令。
与默认输出 128 位十六进制字符(512 位)不同,此时系统将精确打印 64 位十六进制组成的 256 位哈希值。
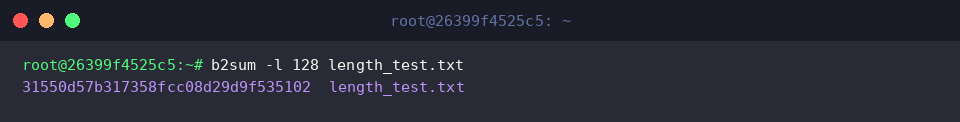
若受限于紧凑型存储环境,亦可进一步压缩至 128 位:传入 -l 128 参数并执行 b2sum -l 128 length_test.txt 命令。
命令执行后将生成精简的 32 位十六进制摘要,这种弹性定制能力赋予了 b2sum 极佳的系统适配性。
批量处理多个文件与管道流式校验
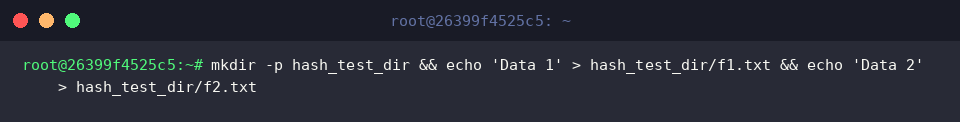
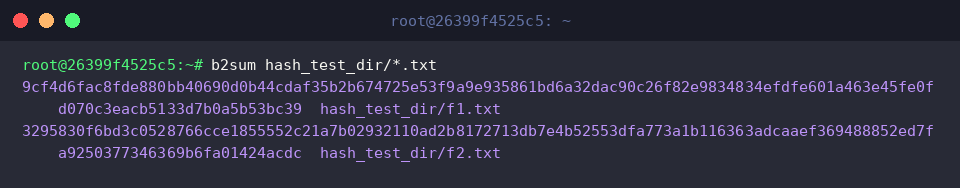
面对运维脚本中的批处理场景,往往需要一次性校验整组文件。我们通过创建测试目录及多份文件来验证:执行 mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt 命令。
借助通配符(*),可在一条指令内完成指定路径下全部文件的指纹计算:运行 b2sum hash_test_dir/*.txt 命令。
所有符合模式的文本都会被逐行计算并输出对应的 BLAKE2b 摘要与相对路径,大幅简化了多文件审计流程。
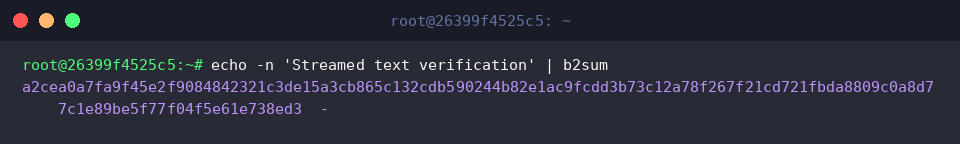
除了物理落盘的文件,b2sum 还支持与 UNIX 管道无缝配合以处理实时流数据。例如执行 echo -n 'Streamed text verification' | b2sum 命令。
此时由于输入源来自标准输入(stdin),控制台以连字符(-)代替实际文件名展示。这一机制非常适用于在自动化 CI/CD 流程中对内存流或网络传输内容执行即时防篡改校验。
综上所述,b2sum 凭借出色的运算吞吐量与强大的抗碰撞能力,已成为 Linux 平台下保障文件完整性的得力助手。在大文件搬迁或关键数据归档工作中,合理运用 BLAKE2 算法将显著提升系统的安全与运维效率。