


概述
在现代 Ubuntu 及各类 Linux 系统中,iproute2 套件内置的 bridge 工具是运维工程师洞察网络虚拟桥接链路不可或缺的核心利器。本文将通过一套完整的实验流程,深入讲解如何快速搭建虚拟网桥环境,并针对端口绑定属性、MAC 地址转发表(FDB)流向判定以及基于 802.1Q 的 VLAN 过滤规则展开细致的实操分析与回显解读。
1. 搭建测试网桥与检查端口关联状态(bridge link)
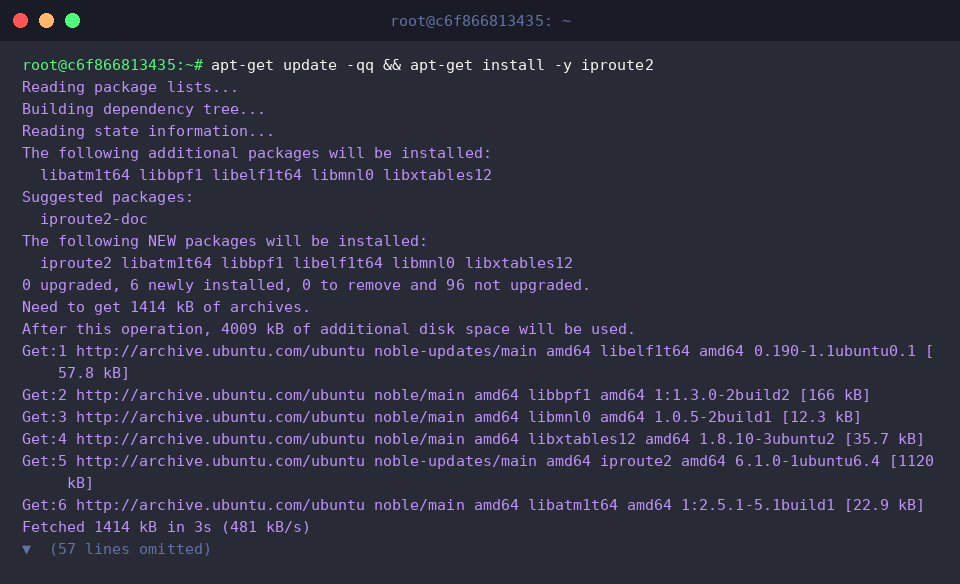
要运行 bridge 命令集,系统底层必须具备完整的网络协议栈管理组件。我们首先更新本地源并补全 iproute2 工具包:
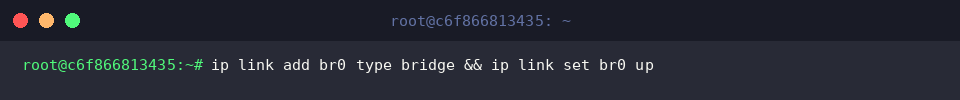
接着创建名为 br0 的虚拟网桥设备,并通过拉高接口状态使其具备数据转发能力:
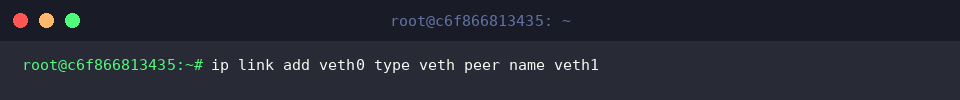
为了模拟物理链路或容器环境中的通信接入点,接下来建立一组相互连通的虚拟以太网端口配对(veth pair):
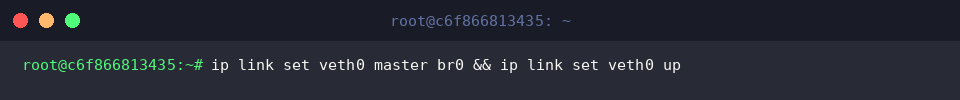
随后把 veth0 挂载到主桥 br0 之下充当接入端口,同时将该端口正式置于工作状态:
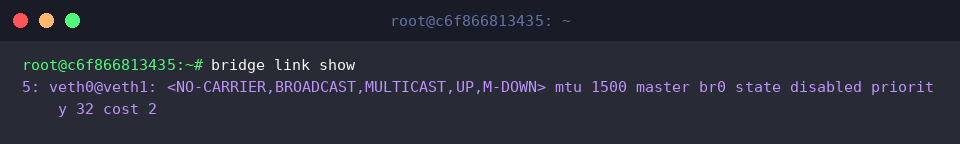
执行 bridge link show 能全面扫描各从属网络端口的拓扑连接关系与链路参数。
在回显结果中,管理员可以直观获取该接口受控的主桥名称(master br0)、生成树协议运行情况(state disabled)、转发权重调度(priority)以及生成树开销(cost)等诸多核心运行指标。
⚙️ [高频扩展参数概览]
-s (-stats) :展示该接口层面的包收发总数、吞吐字节计数与丢包错误统计。-d (-details) :进一步深挖输出生成树(STP)协议运转标志、状态定时器等底层特征。-c (-color) :为终端控制台回显添加色彩高亮,显著增强关键信息的辨识度。-j (-json) :将网桥链路数据结构化输出为 JSON 纯文本,特别契合自动化运维脚本调用。-p (-pretty) :配合 -j 选项使用,提供规范对齐与缩进格式的易读 JSON 报文。
2. 检索与剖析 MAC 转发表(bridge fdb)
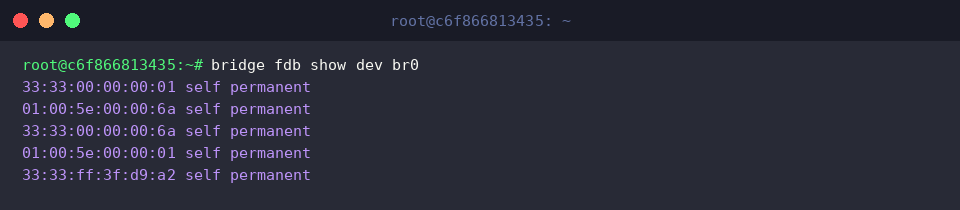
使用 bridge fdb show dev br0 可以直接提取绑定在 br0 网桥实体本身的二层转发数据库条目。
这部分回显主要列出了属于网桥本机的组播 MAC 监听项,以及由系统内核强制锁定的硬件常驻地址(self permanent)。
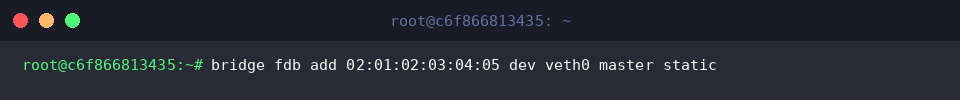
在排错或制定特定路由策略时,管理员可通过指定端口手动写入二层寻址路径:运行 bridge fdb add 02:01:02:03:04:05 dev veth0 master static 将目标 MAC 固定映射到 veth0。
这里的 master 标识告知内核该条目归属至上层网桥的主转发池中,而 static 属性则确保该记录免疫默认的超时老化(Aging)机制,防止条目被定时任务自动冲刷。
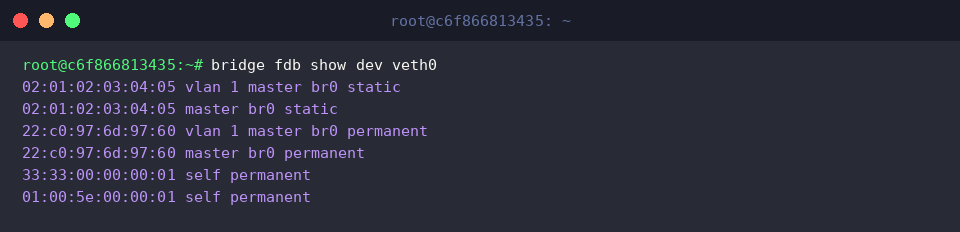
若要核查某单一端口维度的寻址表项,执行 bridge fdb show dev veth0 即可过滤呈现。
从控制台终端能明确看到,前面人工注入的静态 MAC 地址(static)与该设备天然具备的固定 MAC(permanent)均已准确登记于网桥转发映射(master br0)内部。
3. 部署与监测网桥 VLAN 隔离规则(bridge vlan)
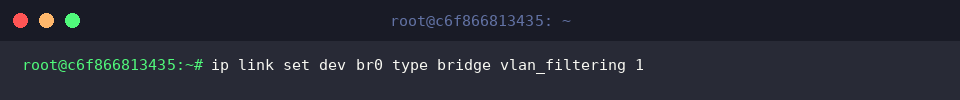
标准网桥默认仅依据单一广播域处理流量。若要让其具备类似企业交换机的隔离能力,需借助命令 ip link set dev br0 type bridge vlan_filtering 1 全局开启报文 VLAN 标签过滤引擎。
该参数生效后,网桥将在数据帧进出阶段深度校验 IEEE 802.1Q 标签,严格拦截未获授权的未知 VLAN 流量穿越。
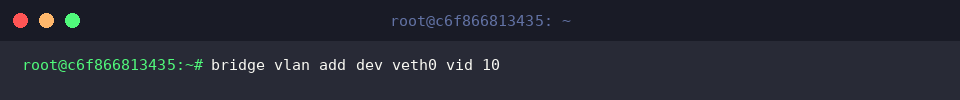
紧接着将业务所需的网段归属附加到指定接口,使用 bridge vlan add dev veth0 vid 10 为端口 veth0 追加接纳 VLAN 10 的通行凭证。
此时该端口既维持了既有的通信定义,又额外获得了作为成员端口收发 VLAN 10 数据的合法权限。
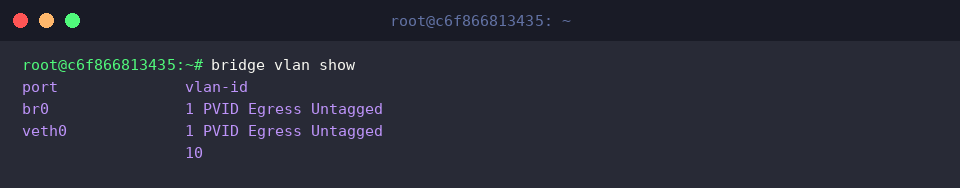
运行 bridge vlan show 命令可纵览全局,清晰审查全量端口的 VLAN 划分情况及进出栈策略。
终端数据表明,br0 与从属接口 veth0 均默认绑定了原始缺省标签(1 PVID Egress Untagged),而我们新配置的 VLAN 10 已经作为 Tagged 成员端口成功关联到 veth0 上。
4. 统计与详细视图挖掘(-s, -d)及环境清理
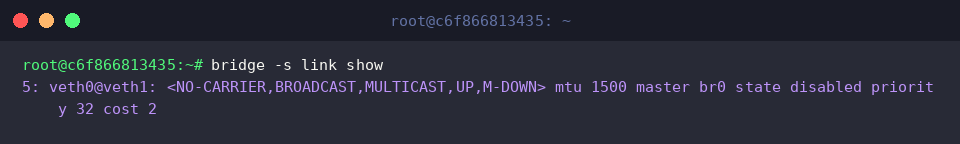
通过组合高级统计参数执行 bridge -s link show,可以在审视端口基础运行状况的同时,一并采集进出网卡的数据包量级、总字节数以及硬件丢包波动。
屏幕输出全面反映了 veth0 链路连接属性,并伴随展示出 STP 禁用判定(state disabled)、接口优先级调度参数(priority 32)和链路路径开销值(cost 2)。
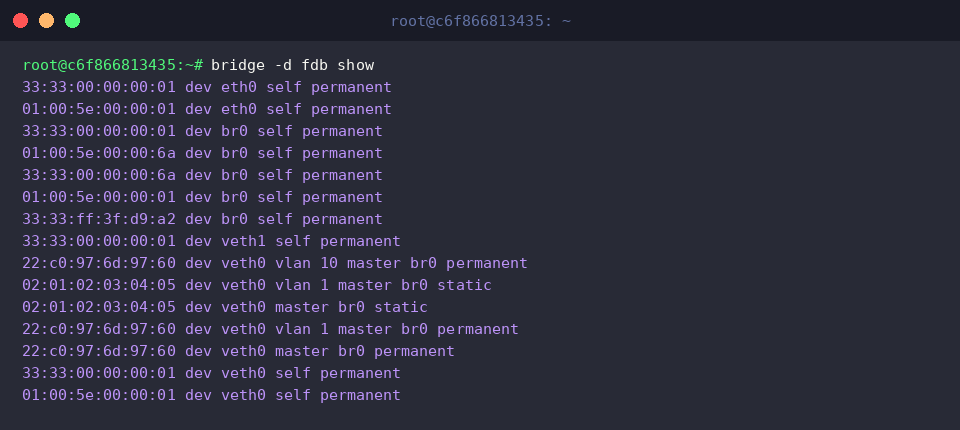
若需要透视更底层的 FDB 表项信息,则可搭配使用 bridge -d fdb show 进行全局扫描。
在此视图下,先期手工添加的静态条目(static)和硬件物理地址(permanent)均清晰附带了所属的 VLAN 域编号(vlan 1 与 vlan 10),并确认受控于主网桥设备(master br0)。
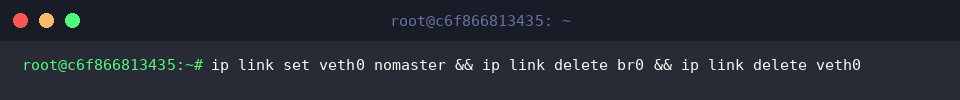
演练收尾阶段,为了保持宿主操作系统网络命名空间的整洁,依序解绑并撤销先前生成的网桥和虚拟链路:
到此为止,我们完整梳理了在 Ubuntu 系统下如何灵活借助 bridge 命令观察网络桥接链路健康度、精准解读各项参数含义的整个过程。
无论是日常针对容器网络连通性排查,还是在生产级 KVM/QEMU 宿主机底层诊断网桥丢包故障,掌握这套分析方法都能帮助你迅速切中问题核心。