


概述
Bubblewrap(即 bwrap)是一款针对普通非特权用户设计的底层隔离利器。无需 root 权限,它即可依托 Linux 原生特性将文件系统、网络堆栈以及进程树严格界定在独立空间内。本文以 Ubuntu 24.04 为演练平台,从零起步演示 bwrap 的安装配置与核心隔离参数,带你透视轻量级沙箱与现代容器技术的底层运作机理。
1. 快速部署 Bubblewrap 并启动微型沙箱
在 Linux 宿主机上,我们首先引入官方提供的 bubblewrap 软件包来搭建执行基础。
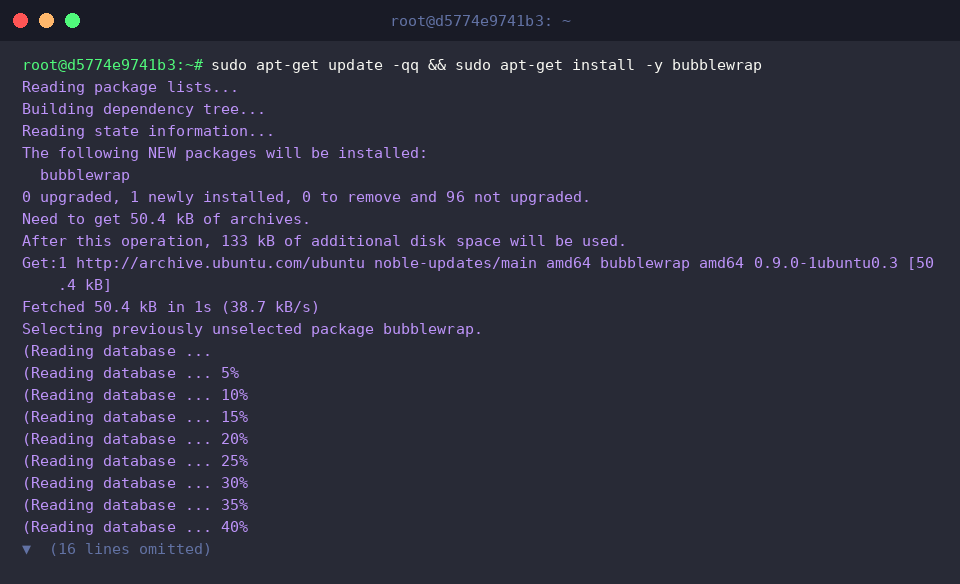
借助 bwrap,普通用户能够以极低的系统开销调动 Linux Namespaces,瞬间划定出一片专属运行领地。
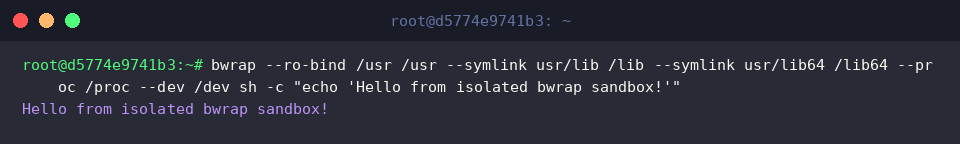
通过选择性将宿主机系统库以只读形式投射进沙箱,便可阻断任何外部污染,拉起一个高安全性的纯净 Shell。
⚙️ [核心参数速查]
--ro-bind : 将宿主机的指定目录或文件以只读(Read-Only)权限投影至沙箱内,防御写操作。--bind : 赋予沙箱对宿主机映射目录的双向读写(Read-Write)权限。--dev : 为内部环境按需挂载 /dev 设备虚拟文件系统。--proc : 划分独立的进程命名空间,并重新挂载专属的 /proc 进程信息接口。--tmpfs : 构建驻留于物理内存的临时文件系统,生命周期完全绑定沙箱生命期。--unshare-all : 彻底脱钩宿主机,一次性剥离用户(User)、IPC、PID、网络(Network)、UTS 以及 Cgroup 等全部命名空间。--symlink : 在沙箱内部定制指定路径的符号链接映射。
2. 运用只读挂载筑牢文件安全防线
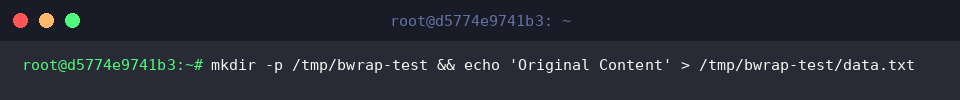
为了验证沙箱的文件级防护能力,我们在宿主机的 /tmp/bwrap-test 下提前准备好一段测试文本。
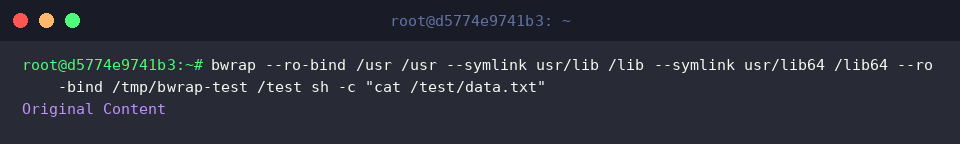
这里利用 --ro-bind 机制,把宿主机刚刚生成的测试目录挂载到沙箱内的 /test 路径下,随后尝试读取其中的内容。
屏幕上清晰回显了预设的 Original Content,表明沙箱对挂载路径的只读穿透完全符合预期。
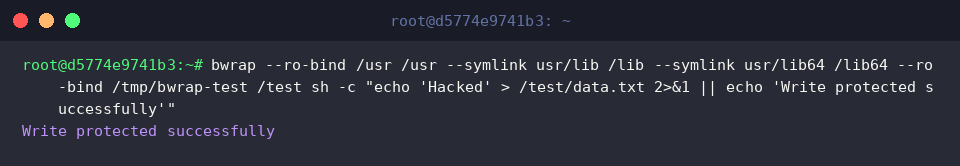
接下来,我们模拟内部非受信代码尝试覆写 /test/data.txt 文件的行为。
正如预期,系统立刻阻断了破坏性写入操作并抛出权限拦截错误,终端捕获到预期的 Write protected successfully,证明底层存储得到了完备的写保护。
3. 剥离进程空间与网络连接
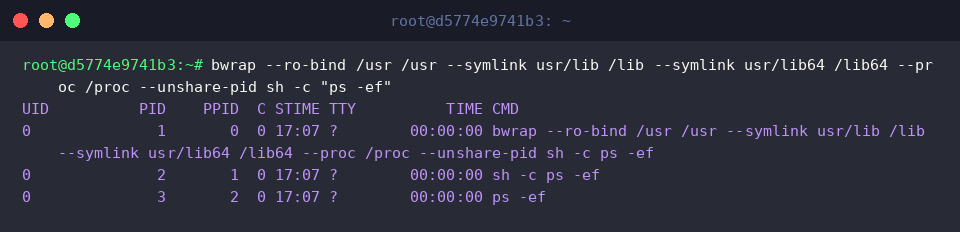
结合 --unshare-pid 与 --proc /proc 参数,能够让沙箱内的进程视角与宿主机彻底割裂。
此时审视内部进程表,宿主机上成百上千个后台服务全被屏蔽在外;沙箱自成一体,仅显示其内部的 bwrap、sh 和 ps,且主进程直接接管了 PID 1。
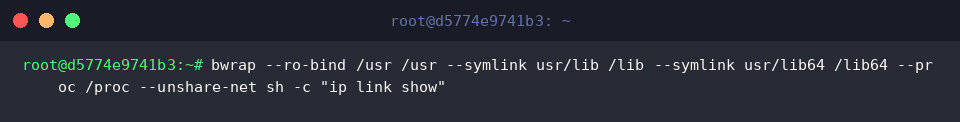
进一步加入 --unshare-net 参数,便能瞬间切断与外界的网络链路。
在沙箱内部查询网络设备时,不但无法感知宿主机的任何物理或虚拟网卡,甚至连常规的本地环回接口(lo)都处于未配置状态,实现了绝对意义上的离线“物理气隙”。
4. 基于内存临时文件系统(tmpfs)打造无痕沙盒
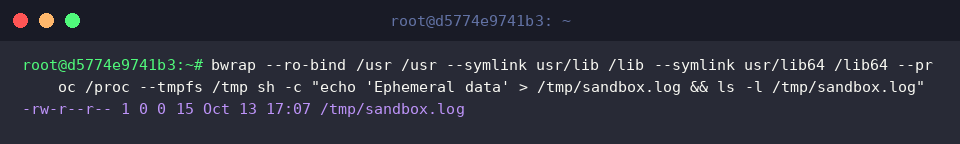
通过参数 --tmpfs /tmp,我们能够为沙箱开辟一块基于 RAM 的纯临时作业空间。在此我们在内部 /tmp/sandbox.log 写入日志以模拟常规业务运转。
命令执行完毕后,内部环境顺畅地完成了日志的落盘与查询。
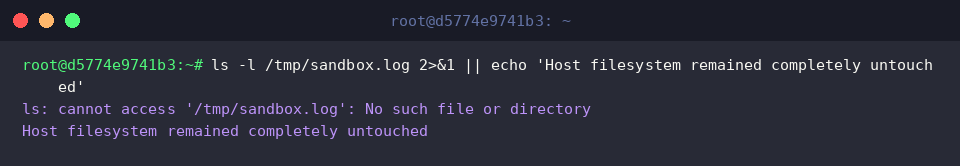
当沙箱进程完全退出后,我们返回宿主机检查 /tmp/sandbox.log 是否留有痕迹。
输出结果明确证实,由于所有临时变更只在易失性内存中保留,容器消亡的同时数据随之湮灭,宿主机的文件系统未受丝毫污染。
行文至此,我们已经完整走通了基于 bwrap 手工组装安全沙箱的核心流程。
在实际生产中,你可以按照业务场景对存储映射、网卡接入以及运行权限进行颗粒度极细的裁剪,轻松锻造出牢不可破的应用运行屏障。