


技术背景与核心价值
在基于 OpenSSL 构建的 Linux 安全体系中,c_rehash 扮演着至关重要的索引构建工具角色。它的核心使命是遍历指定目录下的 X.509 凭证文件,依据特定算法提炼出 8 位哈希值并自动挂载符号链接。通过这一机制,系统服务和网络应用无需耗费昂贵的 I/O 成本全盘扫描证书实体,即可借助哈希映射快速定位所需凭证,既消除了人工维护大量软链接的繁杂与脆弱,又显著提升了 TLS 握手及信任链校验的吞吐性能。
解析 c_rehash 工作机制及部署运行环境
在正式开展演练前,首先需要刷新系统本地软件源索引,并确保 openssl 核心工具集已完整就绪。
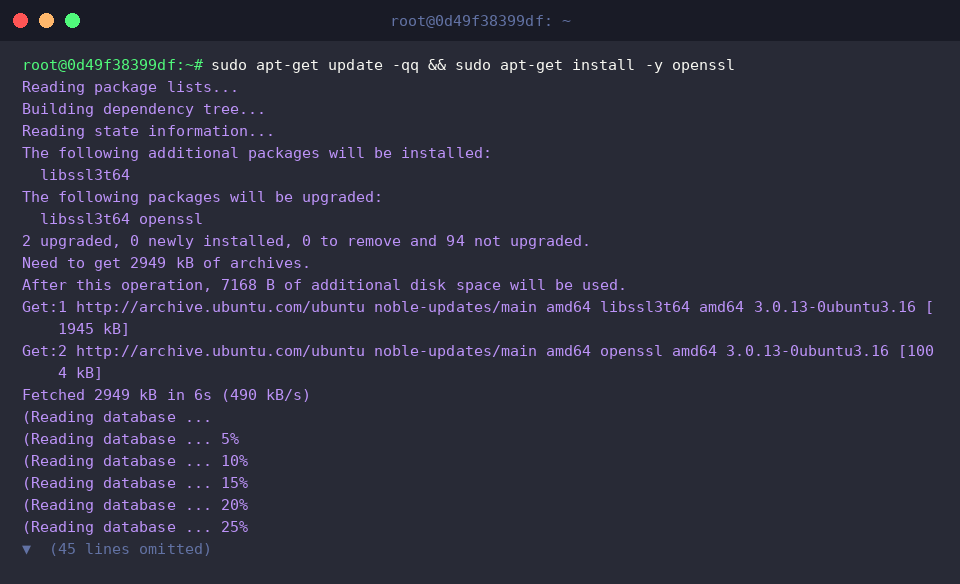
套件部署完毕后,通过调用 which c_rehash 探查该实用程序在当前环境变量中的落地位点,确认安装成功。
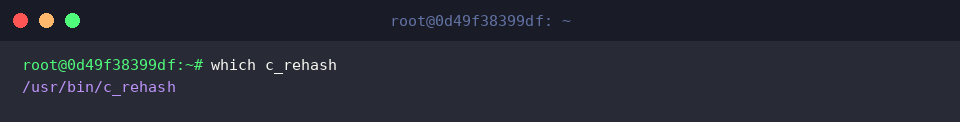
本质上,c_rehash 是一个专为证书目录建立高效率哈希软链接(Symlink)的自动化脚本。
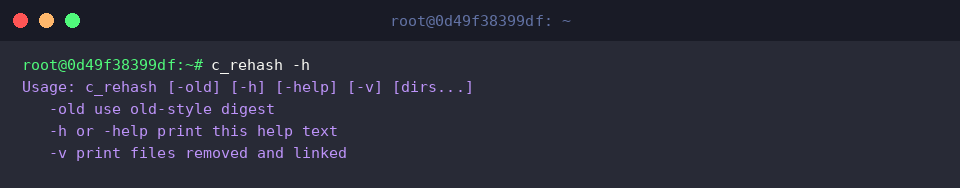
传入 -h 参数即可调出完整的命令行语法及支持的控制开关。
⚙️ [核心参数说明]
-h : 在控制台打印该命令的标准参数帮助说明。-v : 开启全流程追溯输出,实时显式展示各个符号链接的创建与清除操作。-old : 强制回退至旧版 OpenSSL 哈希计算规则,用于兼顾历史遗留依赖。-n : 保留目录内已存在的符号链接,避免默认的全量清空与重建逻辑。
签发测试凭证与自动化软链接生成实践
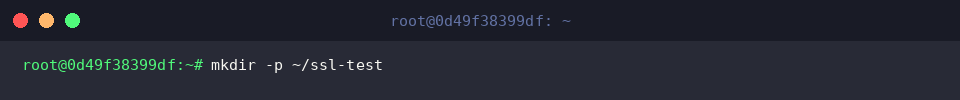
为了隔离实验数据并保持家目录整洁,先执行 mkdir -p ~/ssl-test 建立专用的实验工作区。
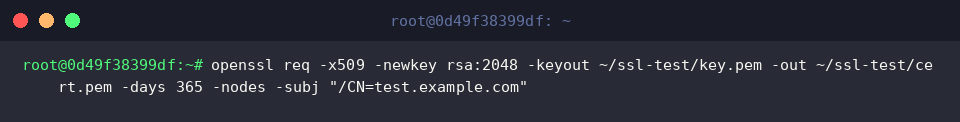
接下来借助 openssl req 指令一步生成实验所需的 RSA 私钥与 X.509 自签名测试证书。
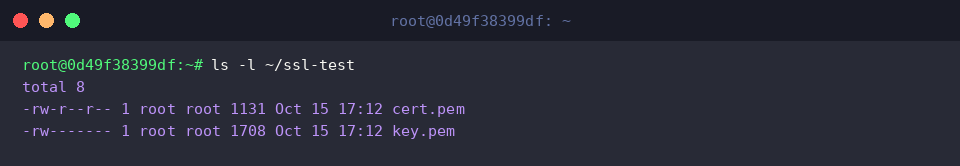
生成步骤完成后,利用 ls -l ~/ssl-test 审查工作区,确认包含 cert.pem 和 key.pem 两个初始文件。
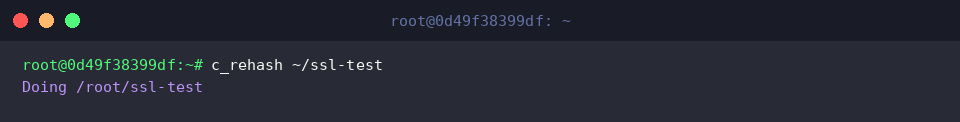
随后把目标目录传给 c_rehash ~/ssl-test,命令将主动检索该目录下的证书内容并计算出对应软链接。
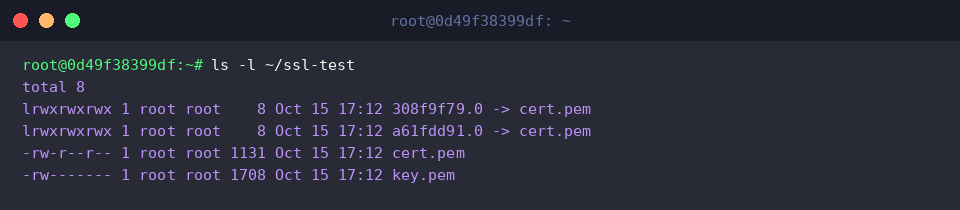
再次审查目录内容,可以看到已经出现以特定 8 字节哈希值命名(以 .0 为后缀)的软链接,且其指针准确指向原始的 cert.pem。
追溯详细执行流程(-v)与校验哈希一致性
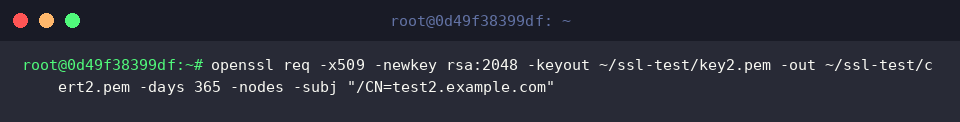
为了模拟多证书共存及增量变更场景,我们调用 openssl req 再签发一份代表第二站点的测试凭证 cert2.pem 及其私钥 key2.pem。
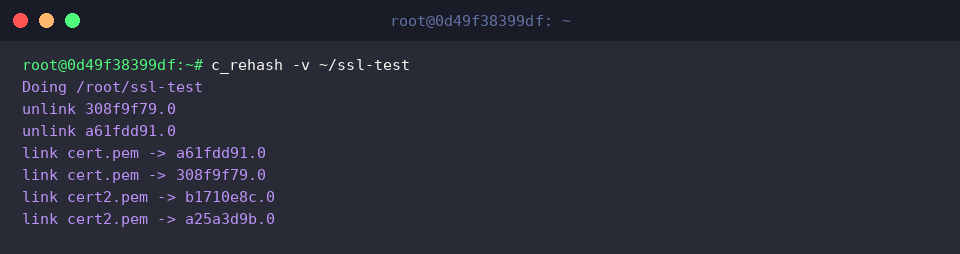
随后附带 -v 开关执行 c_rehash -v ~/ssl-test,此时终端将逐步呈现原链接被解绑(unlink)与全体链接重新关联(link)的动态过程。
借助此项输出,管理员能够清晰洞察 cert2.pem 被纳入索引体系并生成新哈希软链接的底层流水线。
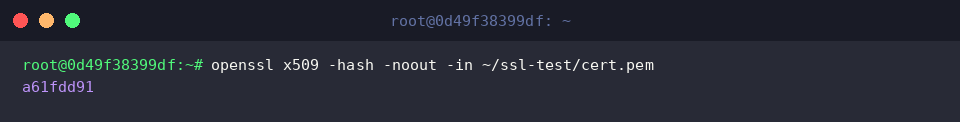
为验证 c_rehash 生成的链接名是否确实等同于文件真实特征,通过 openssl x509 -hash -noout -in ~/ssl-test/cert.pem 直接提取证书主体哈希。
终端反馈的哈希字符串(a61fdd91)与之前建立的软链接名称前缀完全契合,证实了其运算结果的精准与严密。
探究系统全局证书库结构与环境收尾
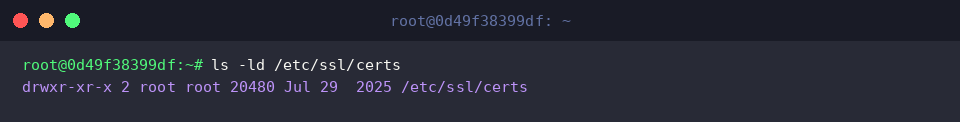
在 Ubuntu 等发行版中,操作系统信任根与 OpenSSL 默认依赖的根证书集中存储在特定路径。通过 ls -ld /etc/ssl/certs 即可确认该公共信任库受 root 权限严格看管。
所有阶段验证完毕后,运行 rm -rf ~/ssl-test 批量清除实验过程中产生的临时证书、私钥和所有哈希软链接,恢复系统整洁。
熟练掌握 c_rehash 不仅能免除手动计算和建立软链接的低效操作,还能保障私有 PKI 体系或大规模自建证书在 Linux 服务器中的健壮运转与高速检索。在日常运维与微服务架构治理中,合理运用该工具可大幅减少配置疏漏,确保各项加密通信链条平稳可靠。