


概述
在 Linux 安全架构中,Capabilities 机制将传统无所不能的 root 超级特权细分成了多个离散的独立单元。在探索、调试与校验这类精细化权限模型时,capsh(Capability Shell Wrapper)堪称系统工程师与安全从业者手中极为高效的实战工具。本文基于 Ubuntu 操作系统,系统演示从工具链安装、环境特权摸底、十六进制掩码解码,到边界集特权裁撤(Drop)及非特权用户能力重组的完整工作流,助力构建更加严密的进程级纵深防御体系。
部署 libcap2-bin 并诊断当前上下文权限 (–print)
在 Ubuntu 系统中运用 capsh 工具前,必须预先部署提供相关底层支持的 libcap2-bin 实用工具包。
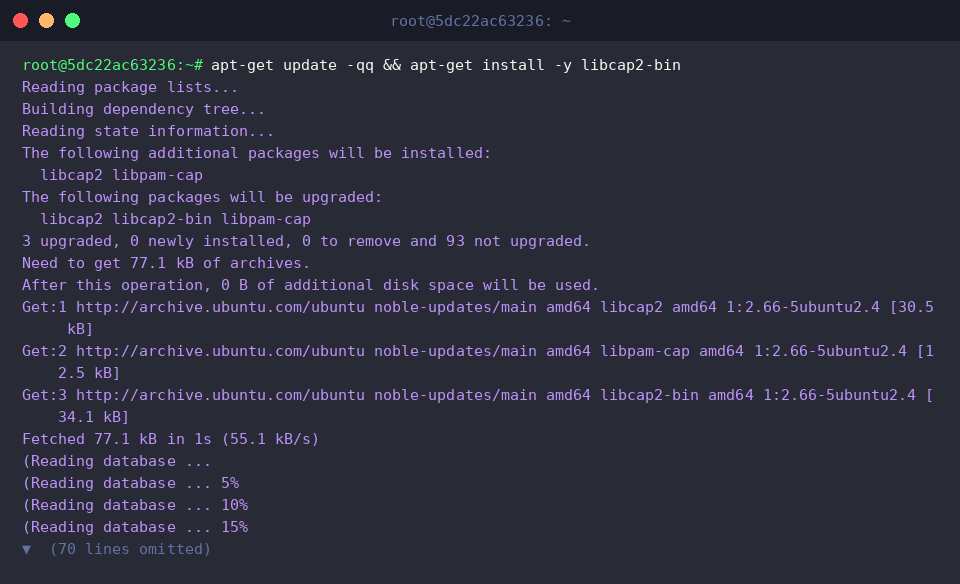
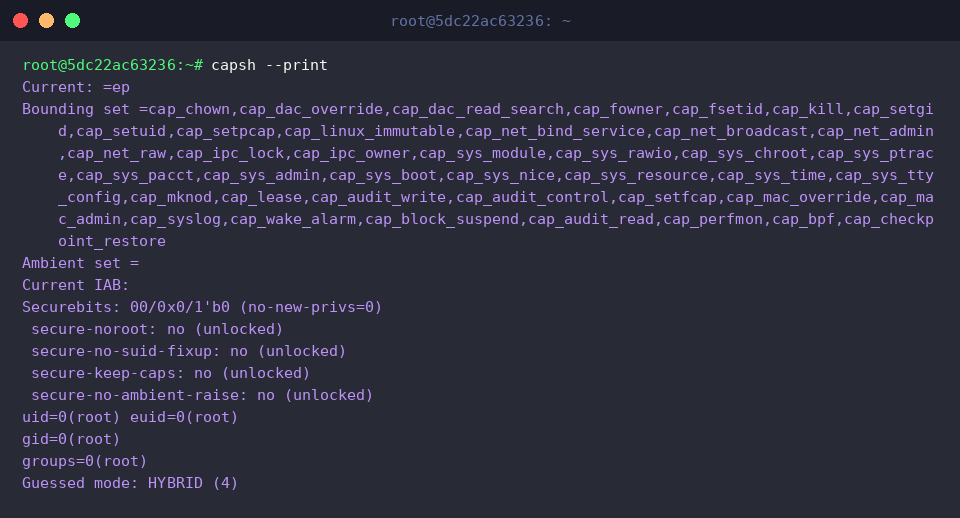
执行 capsh --print 能够完整呈现当前 Shell 进程所被赋予的全部 Capabilities 集合(涵盖 Effective、Permitted、Bounding 等各个生效维度),同时输出包括 UID、GID 以及 Securebits 在内的完整安全标识。借助终端反馈,管理员可以直观评估当前运行环境所拥有的真实控制边界。
⚙️ [核心参数速查]
--print : 详尽打印当前进程拥有的全部权能集合、用户/组 ID 分配以及底层安全位(Securebits)状态。--drop : 从边界集(Bounding set)中永久裁撤指定的特权项,防止后续被重新获取。--caps : 为当前执行上下文显式装配特定的权能组合。--user : 切换至目标非特权用户与所属用户组身份来拉起后续命令。--inh : 定义允许向子进程传递的继承权能集(Inheritable set)。--addamb : 向环境集(Ambient set)注入指定权能,实现非特权执行体在跨 exec 时的特权继承。--secbits : 调整内核安全位标志位,用以锁定或固化当前权限流转策略。--chroot : 将工作根目录重定向至隔离路径,构建受限的沙箱执行空间。
内核特性支持验证与十六进制权能掩码解码 (–supports, –decode)
借助 capsh --supports=cap_net_raw 命令,运维人员能够直接探测当前运作中的 Linux 内核是否接纳并实现了 cap_net_raw 特权。若内核原生支持该特性,命令将保持静默并直接返回代表成功的退出码(0)。
同理,执行 capsh --supports=cap_sys_admin 能够精准核验针对广泛系统管辖权的 cap_sys_admin 权能在底层内核中的可用状态。在编写高可靠性自动化运维脚本时,这种无需解析标准输出、仅凭退出状态码即可判断特权可用性的机制极为高效。
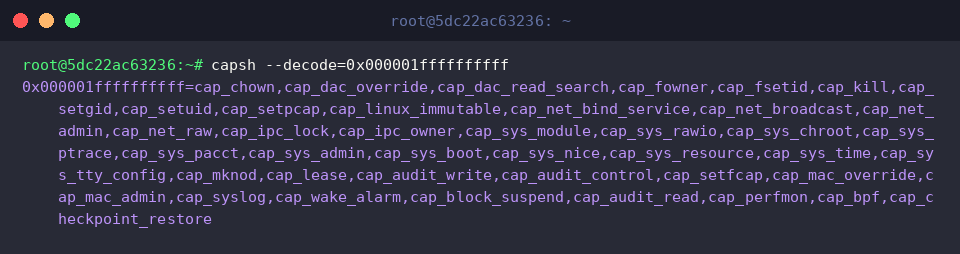
在排查 /proc/[PID]/status 时,进程所拥有的权能往往以形如 0x000001ffffffffff 的十六进制掩码呈现。利用 capsh --decode=0x000001ffffffffff 命令,可将抽象晦涩的位图直接转译为易于人类识读的权能名称列表。通过解码视图,能够一眼确认其中激活的 cap_chown、cap_sys_admin、cap_bpf 等各项具体特权。
剥离边界集冗余特权以实施进程级沙盒隔离 (–drop)
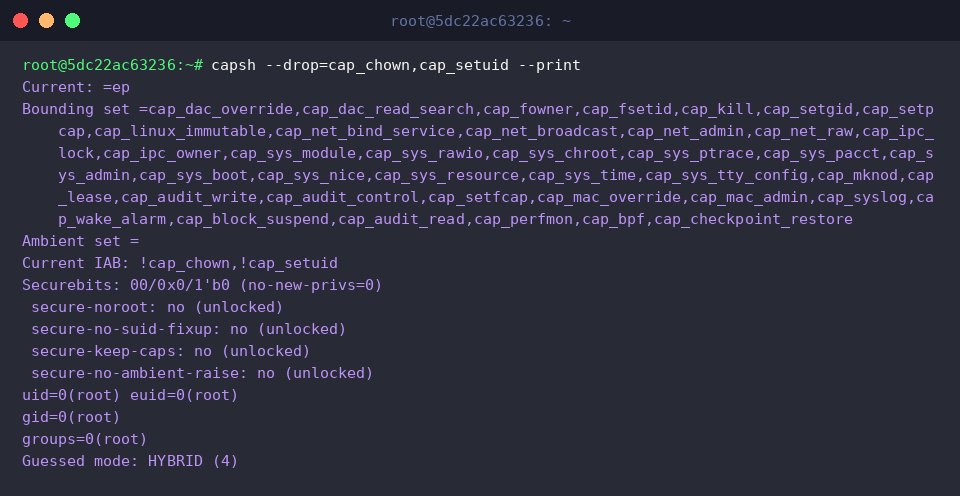
通过执行 capsh --drop=cap_chown,cap_setuid --print,系统可在启动子会话前从边界集(Bounding set)中彻底削减 cap_chown 与 cap_setuid 这两项高危能力,并实时打印变更后的权能视图。观察输出结果中的 Bounding set 与 Current IAB 项可以证实,所指明的两项权能已被切实排除,从而践行了纵深防御中的最小特权准则。
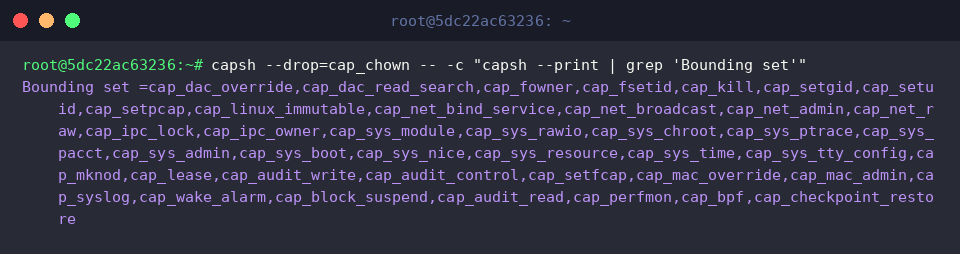
进一步结合参数运行 capsh --drop=cap_chown -- -c "capsh --print | grep 'Bounding set'",能够在已剥离 cap_chown 权能的受限空间中直接派生子 Shell 并检索其实际边界集。过滤出的数据有力证明:派生出的子进程同样继承了经过裁剪的安全边界,cap_chown 在整个进程链条中均已被有效封禁。
降权至非特权账户并精准注入专属权能组合 (–user, –caps)
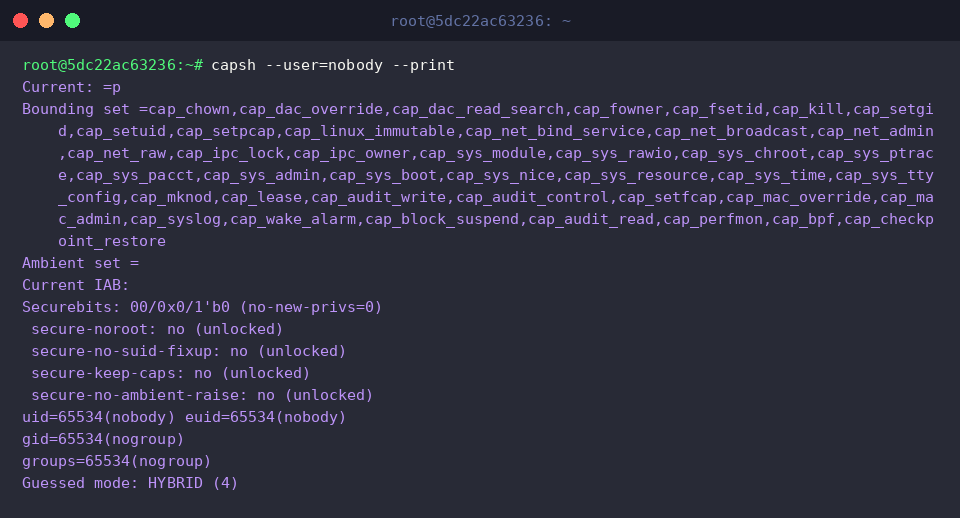
命令 capsh --user=nobody --print 演示了将当前执行上下文平滑过渡至低权限系统用户 nobody,并同步审查其 ID 分配与生效权能的过程。终端回显明确显示进程的 UID 与 GID 均已成功变更为 nobody(65534),这为评估常规非特权用户在无额外授权下的基线权限提供了标准样本。
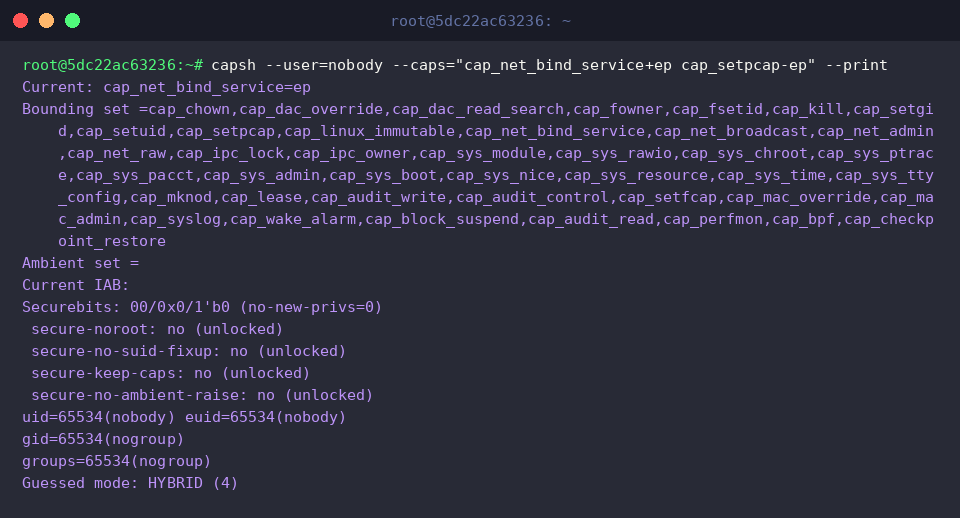
若既想限制账户特权,又需保障特定服务(如监听 1024 以下特权端口)正常工作,可执行 capsh --user=nobody --caps="cap_net_bind_service+ep cap_setpcap-ep" --print。该指令在将主体切换至 nobody 用户的同时,精准地将特权网络绑定能力 cap_net_bind_service 赋予有效集(Effective)与允许集(Permitted)。从 Current 项中呈现的 cap_net_bind_service=ep 可以看出,守护进程无需 root 身份亦可安全享有必要的系统能力,兼顾了功能实现与系统安全。
至此,我们完整探索了在 Ubuntu 下通过 capsh 工具探查 Linux Capabilities、解码权能掩码、剔除冗余特权以及在非特权上下文中精细分配能力的实践方法。告别粗放的全部 root 赋权,采用精细化权能隔离策略,是构建高安全性 Linux 服务器环境的核心基石。