


概述与核心概念
在 Linux 运维安全基线建设中,规范凭据生命周期与闲置账号清理是防御未授权入侵的第一道屏障。本文将聚焦于核心管理工具 chage,通过手把手的实验流程,演示如何针对目标用户查询密码老化属性、定制换密周期、限制账号存续期,以及配置初次接入时强制重置凭据的完整策略体系。
1. 搭建演练账号并检索现行密码时效策略(chage -l)
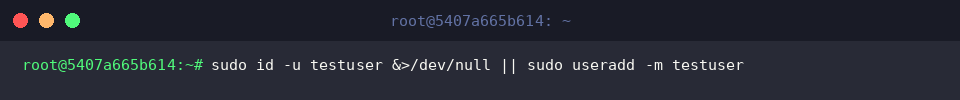
为了保证生产环境与现有配置的隔离,在展开测试前,我们先通过脚本化逻辑快速建立一个隔离的演练用户 testuser。
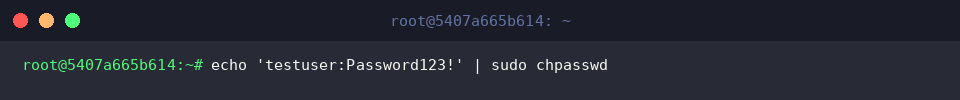
账号建立完毕后,借助批处理工具 chpasswd 为该账户灌入初始认证凭据,以便后续验证密码老化逻辑。
chage(Change Aging)本质上是通过维护 /etc/shadow 文件中的时间戳字段,来驱动系统对用户密码时效及可用性实施自动干预的命令。
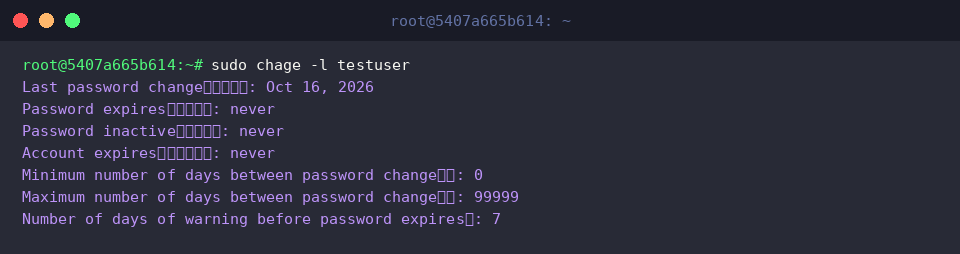
利用 -l 参数,系统能够列出 testuser 当前所生效的全部时间维度控制项。
⚙️ [参数功能全解]
-l:完整打印账号的密码老化配置清单与具体到期时间表。-m:锁定密码最短保留天数,避免用户连续无序修改或快速规避历史密码限制。-M:定义凭据存活的最长天数,达到该上限后必须执行轮换。-W:在凭据即将失效前向终端登录者发出提醒的提前天数。-I:密码超期后的缓冲容忍天数,逾期未改则系统将自动封锁该账号。-E:指定账户彻底注销的静态截止日期,常用于外包人员或临时项目审计。-d:重设或伪造上一次成功修改密码的绝对日期。
2. 约束密码有效时长、修改间隔与到期前预警机制(-m、-M, -W)
企业合规标准通常要求用户不可随意撤销刚修改的密码,同时必须定期轮换。为此,我们针对 testuser 制定策略:修改后至少使用 7 天(-m 7)、最多允许使用 90 天(-M 90),并在到期前 14 天开始向用户弹出更换提醒(-W 14)。
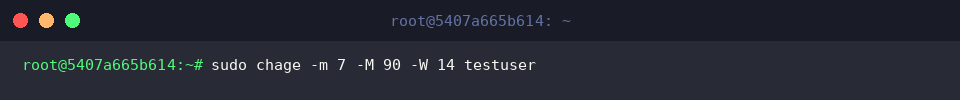
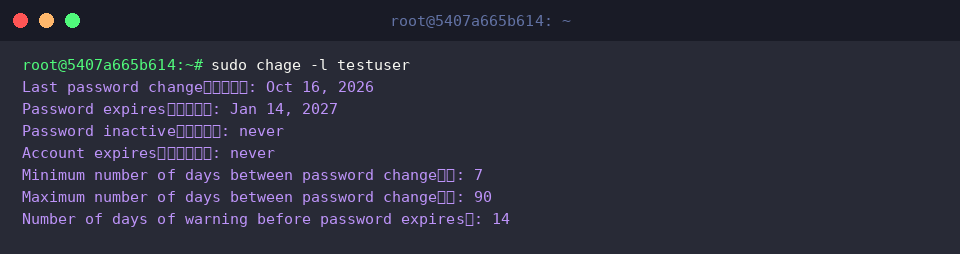
参数注入完成后,重新执行 -l 选项复查底层状态,确认策略已写入对应字段。
从控制台回显可以看到,最小变动天数(7)、最大有效天数(90)与提前告警窗口(14)均已生效,系统亦根据当前时间动态推导出了最终的过期时间节点。
3. 设定账号绝对停用日期与逾期宽限冻结期(-E、-I)
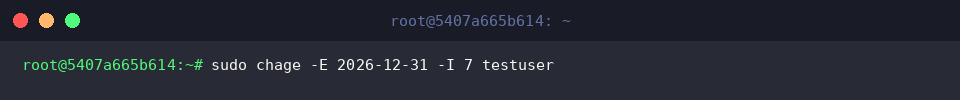
针对存在协作周期的临时权限,需要提前预置生命周期终点。这里我们将 testuser 的账号全局失效日锁定至 2026 年 12 月 31 日(-E 2026-12-31),同时附加 7 天密码过期容忍度(-I 7)。
这套组合策略既能防止离职或合作到期造成的僵尸账号遗留,又能规范密码超期后账号被锁定前的处理节奏。
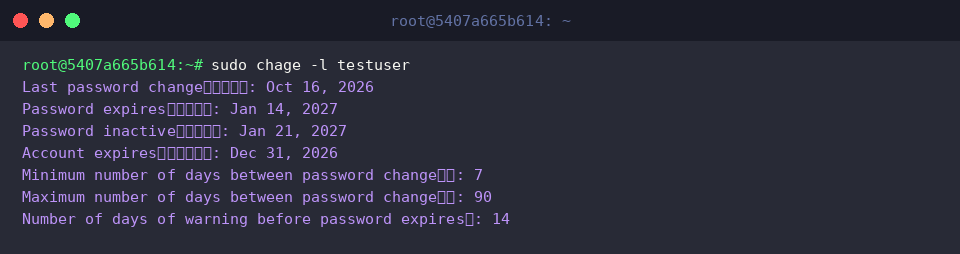
再次通过 -l 审查规则生效情况,验证边界日期的计算逻辑。
此时回显清晰展示了全局账号到期日(Account expires : Dec 31, 2026)与密码超期冻结日(Password inactive : Jan 21, 2027),这与所制定的容限规则完全吻合。
4. 强制用户首登初始化凭据并回收演练环境(-d 0)
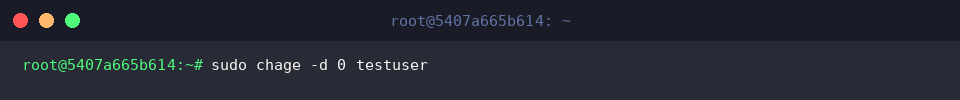
在分发临时初始化密码给新成员时,为消除明文或默认密码暴露的风险,可通过将“上次改密日期”归零(-d 0),强制操作系统在下一次用户登录的瞬间直接拦截并要求重置密码。
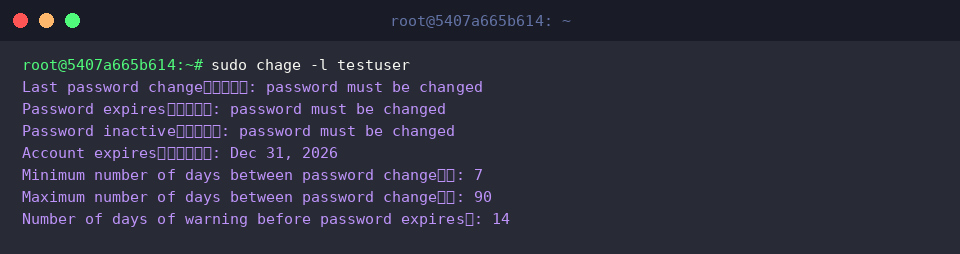
调取 -l 验证标记状态。
此时输出中的上次更新时间(Last password change)与失效时间(Password expires)均被系统标记为 password must be changed,意味着该用户在完成自主重设前无法执行任何交互。
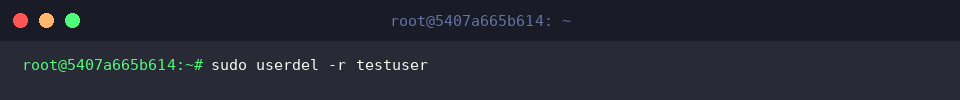
实验结束后,通过带 -r 参数的 userdel 彻底移除测试账号及其个人主目录,确保主机不残留测试脏数据。
通过合理组合 chage 提供的各项参数,系统管理员不仅能够轻松落实合规审计中的密码轮换标准,更能从源头杜绝幽灵账号与弱口令风险,为整个 Linux 集群构建坚实的身份防线。