


概述与核心机制
在 Linux 系统管理与服务加固过程中,chcon(Change Context)是管理员临时修正或调试文件 SELinux 安全上下文(Security Context)的得力工具。本文将深入讲解 chcon 在生产实操中的 4 种高频使用姿势,并重点剖析在系统重启、策略重置等生命周期中可能遭遇的配置失效隐患。
检查 SELinux 上下文与 chcon 核心参数
为了构建无干扰的实验环境,首先执行 mkdir -p /tmp/chcon_lab && cd /tmp/chcon_lab 命令,在临时目录下初始化一个独立的演练空间并切入其中。
接下来借助 touch web_sample.html 命令生成一个轻量级的 HTML 样本文件,为后续观察上下文属性变化提供操作目标。
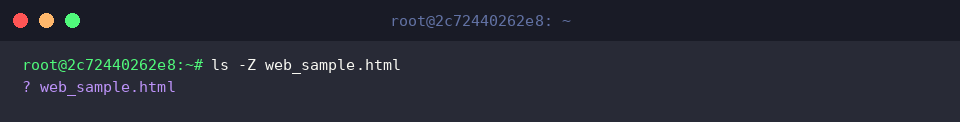
运行 ls -Z web_sample.html 可以直接检索该文件关联的 SELinux 标签配置。
终端反馈中若显示 ?,则说明当前系统的 SELinux 处于关闭状态(Disabled),或者该文件系统尚未加载有效的上下文元数据。
通过 chcon 调整文件或目录标签的标准指令格式为:chcon [选项] 上下文 目标文件。
⚙️ [核心参数解析]
-t : 指定并重置文件或目录的安全类型(Type)。-u : 变更安全上下文中的主体身份(User)。-r : 修改安全上下文所扮演的系统角色(Role)。-R : 开启递归遍历模式(Recursive),同步渗透至指定目录底下的子集文件。--reference : 以已存在的样本文件为模板,将其完整的上下文配置直接映射至目标对象。-v : 启用详细反馈模式(Verbose),将上下文切换的执行过程逐行打印至终端。
针对安全类型(-t)的定向调整实战
在 Web 容器(如 Nginx 或 Apache)部署过程中,常因标签类型不匹配导致 403 Forbidden 访问拒绝。执行 mkdir -p /tmp/chcon_lab && touch /tmp/chcon_lab/index.html 准备模拟网站首页测试文件。
为确保 Web 服务进程具备合法读取权限,键入 chcon -t httpd_sys_content_t /tmp/chcon_lab/index.html 命令,将文件安全类型精准重置为标准的 httpd_sys_content_t。
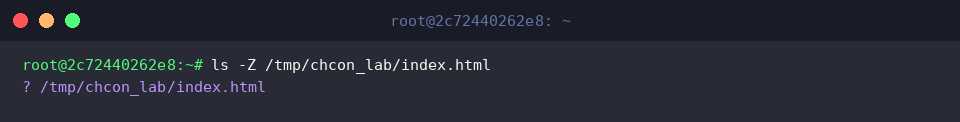
随后利用 ls -Z /tmp/chcon_lab/index.html 验证新策略的生效情况。
若输出终端依然回显 ? 标识,表明所在主机的 SELinux 仍未激活(Disabled),导致内核无法持久记录该上下文标记。
模板文件继承(–reference)与目录树递归(-R)
在多层级静态资源发布场景中,通常需要批量处理样式与脚本目录。先通过 mkdir -p /tmp/chcon_lab/public_html && touch /tmp/chcon_lab/public_html/style.css 命令搭建起包含子层级 CSS 文件的项目目录树。
接着执行 touch /tmp/chcon_lab/target_page.html 创建一个待处理的新网页文件,用于承接已有策略的复制。
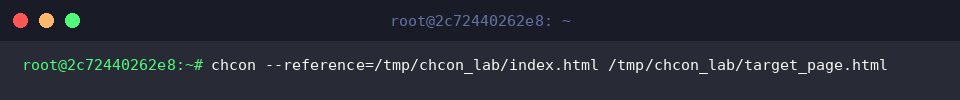
运行 chcon --reference=/tmp/chcon_lab/index.html /tmp/chcon_lab/target_page.html,系统会自动将已配置完好的 index.html 上下文属性全量复刻到 target_page.html。
利用 --reference 参数可以免去逐字敲击复杂上下文字符串的麻烦,极大降低了手动输入错误配置的概率。
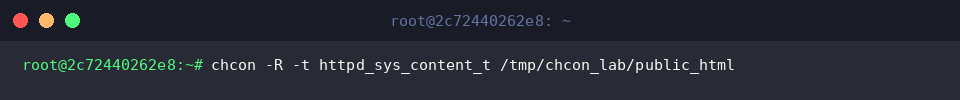
面对整个站点的资产目录,可组合使用递归开关:执行 chcon -R -t httpd_sys_content_t /tmp/chcon_lab/public_html,一键将 httpd_sys_content_t 类型赋权给 public_html 及其内部所有子文件。
只要加上 -R 标记,指令便会沿着整个目录拓扑深度遍历,实现上下文的批量固化。
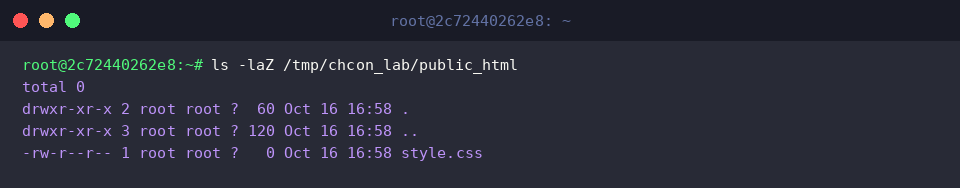
运行 ls -laZ /tmp/chcon_lab/public_html 审查目录及内部全部成员的标签清单。
结果中出现的问号 ? 依然提示当前系统并未处于 SELinux 工作模式,因而未能在文件 inode 层面记录下安全属性。
chcon 的核心局限与生产落地警示
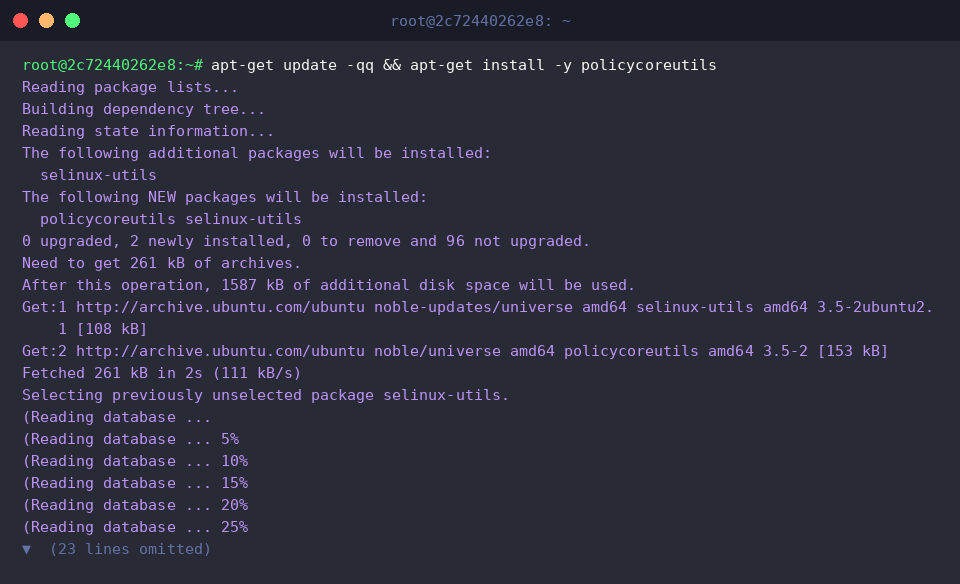
在处理安全上下文修复时离不开专用的系统工具。执行 apt-get update -qq && apt-get install -y policycoreutils 完成基础策略核心套件的静默安装,以引入关键的 restorecon 修复组件。
通过 touch /tmp/chcon_lab/warning_test.txt 建立一个专用于测试策略回退行为的空白文件。
执行 chcon -t tmp_t /tmp/chcon_lab/warning_test.txt,将目标文件的安全类型设定为临时的 tmp_t。
必须清醒认识到:通过 chcon 进行的上下文变更纯属“运行期临时覆盖”,修改内容并不会同步写入系统的底层安全策略规则库。
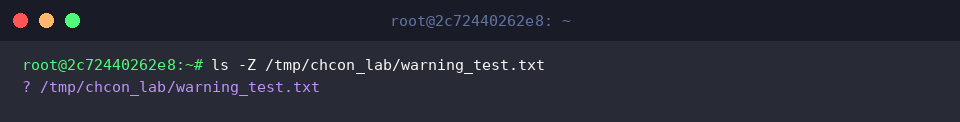
紧接着调用 ls -Z /tmp/chcon_lab/warning_test.txt 检查刚刚施加的标签。
若回显为 ?,同样代表当前 Linux 实例未开启 SELinux 强制或宽容机制。
执行 restorecon -v /tmp/chcon_lab/warning_test.txt 尝试触发系统默认规则的比对与回滚。
因为 chcon 的设定仅停留在表面元数据中,一旦遭遇 restorecon 修正或者遭遇整盘重打标签(autorelabel),系统便会自动抹除 chcon 的改动并恢复策略库基线。若需要长期固化标签规则,请务必改用 semanage fcontext。
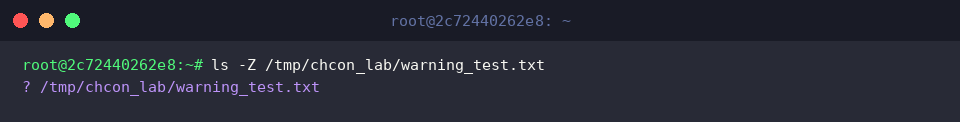
最后运行 ls -Z /tmp/chcon_lab/warning_test.txt 观察重置动作执行完毕后的状态。
终端显示的 ? 标志说明系统依然处在 SELinux 禁用状态(Disabled)。
综上所述,chcon 是 Linux 运维排查权限瓶颈与快速验证 SELinux 兼容性时不可或缺的高效命令。只有理清它与基线策略库(semanage)之间的本质差异,才能在保障系统合规安全的同时,避免因误操作引发的线上服务中断。