


概述
在 Linux 系统日常运维与自动化部署流程中,传统交互式 passwd 命令难以满足批量变更凭证的需求。chpasswd 工具则完美填补了这一空白,它支持通过标准输入或文本映射直接完成非交互式的用户凭据批量重置。本文将基于 Ubuntu 终端环境,全面演示如何结合管道与重定向实现单账户快速更新、文件清单驱动的集中批量处理,以及指定高安全哈希算法的最佳运维实践。
剖析 chpasswd 工作机制与单账户即时更新
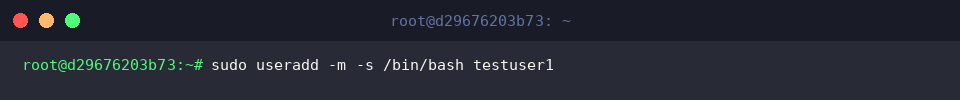
为了构建标准的演示环境,首先执行 sudo useradd -m -s /bin/bash testuser1 在系统中新增一个具备独立主目录与 Bash 环境的测试账号。
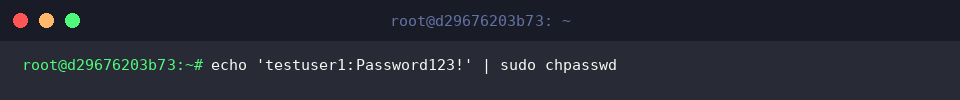
chpasswd 的核心运行逻辑在于接收标准输入流(stdin)中符合 用户名:密码 规范的数据对,并在后台静默更新系统影子文件,全程规避控制台的人工交互确认。通过管道符号(|),系统管理员可以在单行命令中瞬时完成指定账户的口令重设。
⚙️ [核心参数解析]
-c : 显式指定加密所使用的哈希计算方式(如 DES、MD5、SHA256、SHA512 等)。-e : 声明输入流中的密码字符串已经预先经过哈希加密,无需二次运算。-m : 强制使用 MD5 算法对传入的明文凭证执行哈希处理。-s : 当选用 SHA 族算法时,自定义密钥迭代加密轮数(rounds)。-R : 将操作范围限制在指定的 chroot 隔离根文件系统路径下。
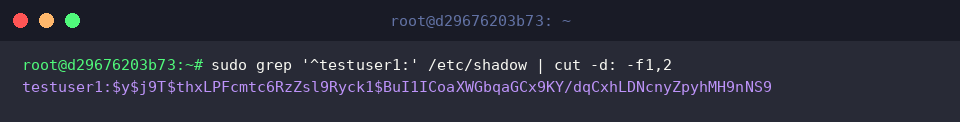
随后检查系统的安全凭据存储文件 /etc/shadow,以此核实变更是否生效。命令执行后,可以清晰看到 testuser1 对应的字段已成功写入了符合安全规范的散列加密串。
基于文本映射清单的大规模账户集中重置
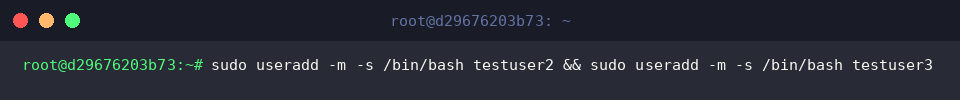
接下来探索生产环境中更普遍的多账户批处理场景。执行复合命令 sudo useradd -m -s /bin/bash testuser2 && sudo useradd -m -s /bin/bash testuser3,快速搭建多租户并发测试用例。
组织多用户凭据数据时,需严格遵循每行一条 用户名:密码 的记录格式,并将生成的键值对定向写入暂存清单文件 user_passwords.txt。
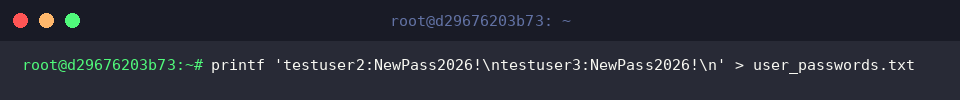
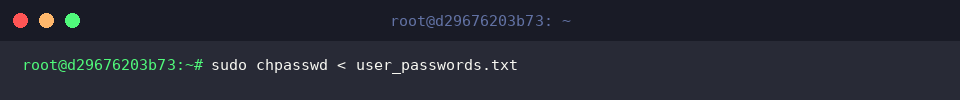
随后借助输入重定向操作符(<),直接将 user_passwords.txt 文件内容导入 chpasswd。程序将以原子批处理模式快速遍历清单中的每一条映射关系,一次性完成所有目标账号的密码置换。
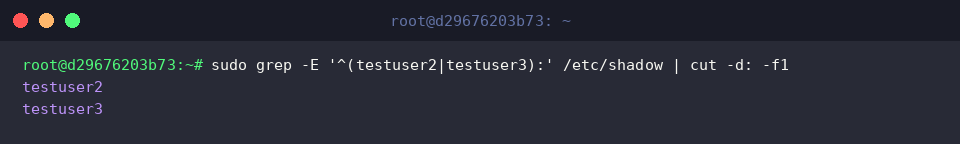
为确保批处理作业无遗漏,运行过滤指令 sudo grep -E '^(testuser2|testuser3):' /etc/shadow | cut -d: -f1 检索相关条目。终端返回的账户名称证实本次集中写入操作已全部成功交付。
强制指定哈希算法(-c)强化安全基线
针对高安全等级要求的主机,可在调用 chpasswd 时搭配 -c SHA512 标志位,强制底层密码子系统调用 512 位安全散列算法处理 testuser1 的新口令,显著提升抗碰撞与暴力破解的防御能力。
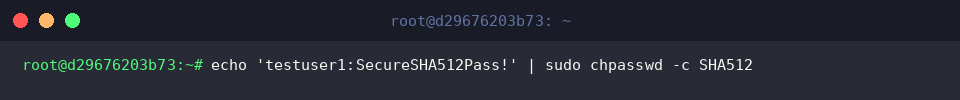
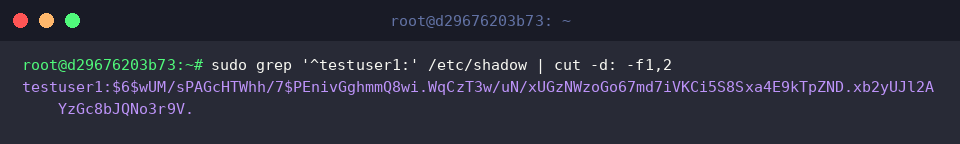
再度提取 /etc/shadow 中关于 testuser1 的散列凭据。密文字符串以特征标识 $6$ 开头,充分证明系统已遵照指令采用了 SHA512 强化算法来存储该账户的凭据。
测试环境还原与资源回收
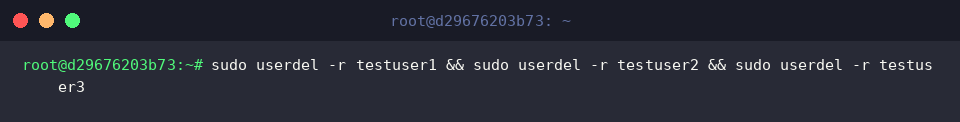
实验结束后,为维护宿主系统的整洁,执行清理指令 sudo userdel -r testuser1 && sudo userdel -r testuser2 && sudo userdel -r testuser3,彻底抹除测试用户及其关联的主目录。
最后,执行 rm -f user_passwords.txt 彻底销毁包含凭据的临时文本,消除敏感数据残留风险。
到此为止,我们完整梳理了 chpasswd 在非交互式场景与批量凭据维护中的典型用法。熟练掌握这一利器,将显著提升集群初始化与自动化流水线中的运维工作效率。