


前言与技术概述
在 Linux 系统管理与网络疑难杂症排查中,tcpdump 是每一位运维及后端工程师必备的核心利器。与其生硬通读冗长繁杂的 man 手册,不如直接从工程实操切入。本文通过系统化的循序渐进示例,带你快速掌握从网卡接口侦测、实时数据流定制化过滤,到抓包文件(PCAP)离线留存与深度解码的全流程实践技巧。
环境准备与网络接口探测
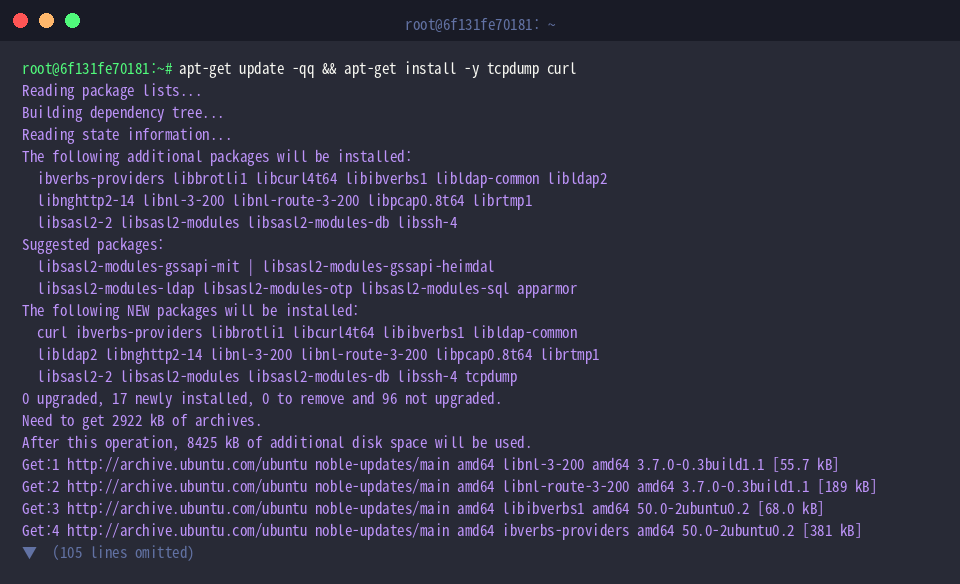
为了模拟常规网络流量交互并完成抓包分析,首先通过 APT 仓库将 tcpdump 诊断工具与 curl 请求客户端部署到系统中。
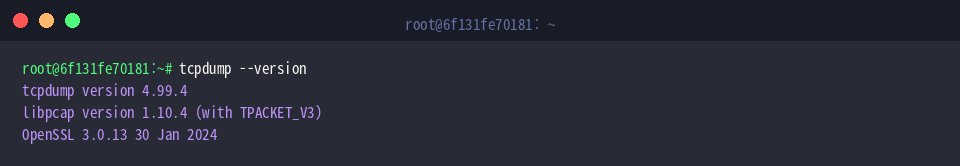
安装完成后,执行 tcpdump --version 即可核验当前软件版本及其底层依赖的 libpcap 报文捕获架构。
作为 Linux 平台最经典的命令行嗅探工具,tcpdump 能够实时拦截经过内核网络栈的原始数据报文,并支持针对各类网络协议开展细粒度的透视分析。
⚙️ [核心参数速查]
-i : 指定监听的目标网络适配器接口。-n : 禁用反向域名解析,直接以原生 IP 地址呈现主机。-nn : 在禁用域名解析的同时,将服务端口也统一以纯数字格式输出。-c : 设置捕获配额,在收集到指定数量的数据包后自动安全退出。-v : 提升输出详细度,展示 TTL、IP 标识号、协议头等字段;可叠加为 -vv 或 -vvv 以获取更深层的调试信息。-w : 将抓取的原始报文帧完整写入二进制 pcap 文件,便于后续导入 Wireshark 等专业工具进行可视化审计。-r : 从离线 pcap 转储文件中读取数据流并在终端复现。-A : 以易读的 ASCII 纯文本格式打印数据包载荷(Payload)。-X : 兼顾协议分析,同时以十六进制(Hex)和 ASCII 字符双栏形式对比呈现报文头及内容。-D : 快速列出主机当前可用于监听抓包的全部网络接口清单。
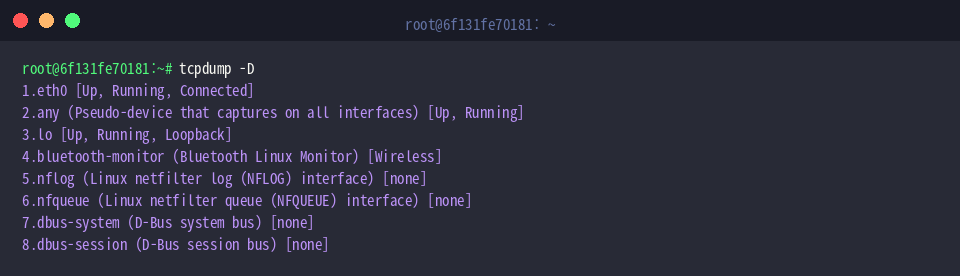
通过 tcpdump -D 可以快速探查内核暴露出的可用网络实体。
输出信息中不仅包含承载外网通信的物理/虚拟网卡(例如 eth0),还包含了可同时汇聚所有接口流量的虚拟监听设备 any 以及本地环回设备 lo。在后续排查场景中,可根据这些标识将其作为 -i 的参数传入。
环回接口基础抓包实践
在正式开展复杂的过滤之前,我们先构造一些简单的测试流量。借助 ping -c 4 127.0.0.1 > /dev/null 2>&1 & 在后台向本地回环地址静默发起 4 次 ICMP 探测。
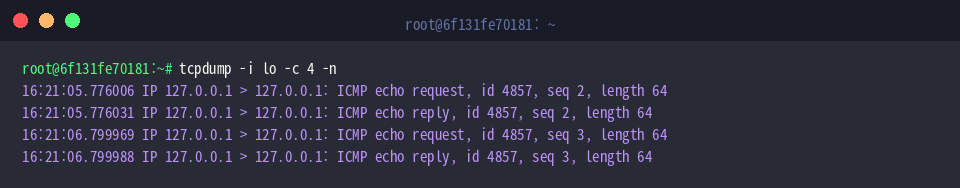
此时运行 tcpdump -i lo -c 4 -n,即可将抓包范围锁定在环回接口 lo 上。参数 -n 避免了不必要的 DNS 反查开销,并在捕获达到 4 个数据包(-c 4)后立即中止。
从终端输出可以看到,127.0.0.1 之间往返的 ICMP echo request 与 reply 报文已被精准截获,同时附带了精确的时间戳、序列号(seq)及数据包长度等元数据。
基于协议与端口的动态流过滤
实际排错往往伴随着海量网络杂讯,因此精准的条件过滤不可或缺。首先通过 curl -s https://example.com > /dev/null 2>&1 & 在后台向远端 Web 服务发起单次加密请求,生成 443 端口的 TLS/TCP 交互流量。
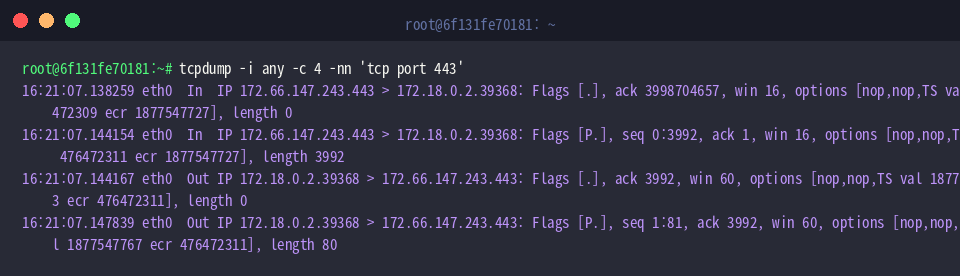
接着执行 tcpdump -i any -c 4 -nn 'tcp port 443'。该指令通过 -i any 全局监控所有适配器,利用 -nn 强制保持 IP 与端口为纯数字呈现,并仅捕获目标端口为 443 的前 4 个 TCP 报文帧。
终端结果清晰展示了本端主机(172.18.0.2)与远程节点(172.66.147.243.443)在建立会话时的 TCP 标志位、Seq/Ack 序号及载荷尺寸。
除了传输层端口,我们还可以按网络层协议实施过滤。运行 ping -c 2 8.8.8.8 > /dev/null 2>&1 & 向公共 DNS 发送测试请求,以注入 ICMP 流量。
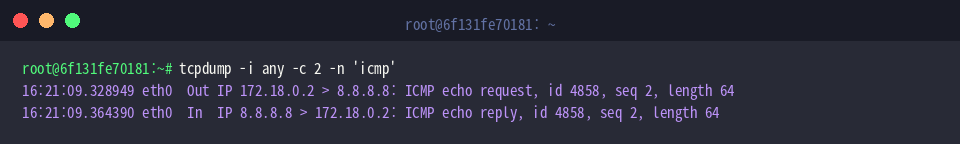
执行 tcpdump -i any -c 2 -n 'icmp' 指令,系统将过滤条件限定为 ICMP 协议('icmp'),在抓取 2 个数据包后返回。
分析终端回显,本端(172.18.0.2)与 Google DNS(8.8.8.8)之间的连通性探针对话被完整记录,报文中的 ICMP id、seq 以及整体包长均一目了然。
PCAP 转储落地与深度载荷解析
生产环境中排查复杂偶发问题时,通常需要将原始网络流量先落地保存,再进行离线复盘。这里通过 ping -c 3 127.0.0.1 > /dev/null 2>&1 & 在后台生成 3 个用于存储测试的本地数据包。
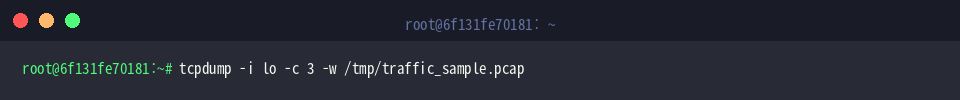
借助 tcpdump -i lo -c 3 -w /tmp/traffic_sample.pcap 命令,抓取到的环回流量不会直接在控制台刷屏,而是以标准的 libpcap 二进制格式完整封存到 /tmp/traffic_sample.pcap。
这种持久化方式不仅规避了大量终端渲染带来的性能损耗,更为跨团队协同或交付 Wireshark 做深层次取证奠定了基础。
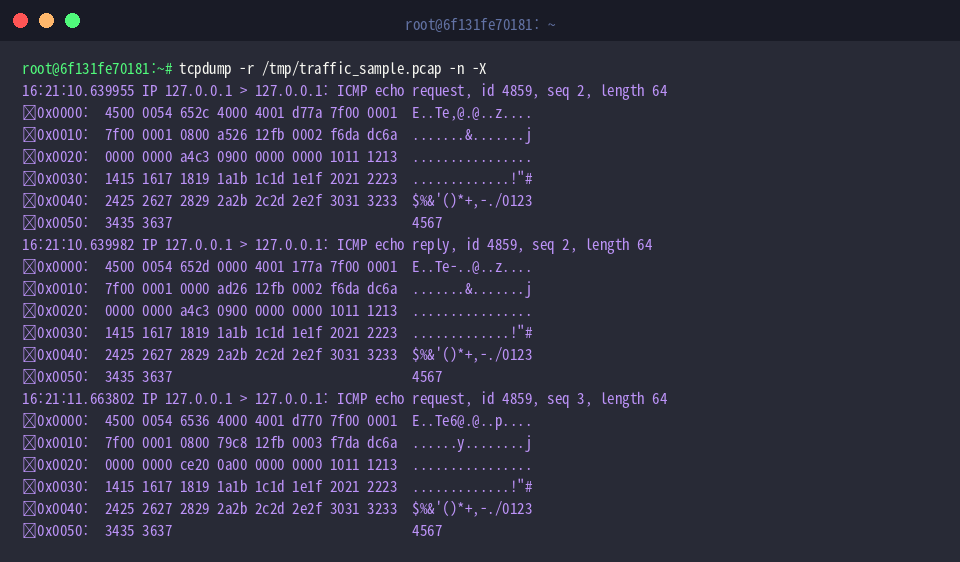
若要事后快速检视捕获的内容,可以使用 tcpdump -r /tmp/traffic_sample.pcap -n -X 回放分析。其中 -r 指定读取目标转储文件,配合 -X 开关则能在终端同时以 Hex 十六进制十六列对齐及对应 ASCII 明文呈现数据载荷。
从输出结果中,工程师可以直观洞察 ICMP 协议头以及载荷内部每一个字节的细微结构。
实验完成后,养成良好的运维习惯,执行 rm -f /tmp/traffic_sample.pcap 及时清理落盘的临时捕获文件,避免无谓占用磁盘空间。
至此,我们完整走通了在 Ubuntu 环境下借助 tcpdump 实施链路监听、条件筛选以及报文转储分析的标准操作流程。
灵活组合运用本文介绍的核心参数与 BPF 过滤语法,将大幅提升您在网络延迟抖动、丢包故障及服务连通性异常时的定界与排障效率。