


概述与核心目标
在 Ubuntu 系统的日常运维与安全防护体系中,网络状态审计与异常端口排查是不可或缺的关键环节。作为网络探测领域的工业级利器,nmap 能够帮助工程师精准绘制网络拓扑并评估主机暴露面。本文将由浅入深展开讲解,涵盖在 Ubuntu 环境下搭建测试场景、执行针对性端口探测,以及剖析控制台反馈的服务状态和响应标头,助你快速掌握主机网络健康度的诊断技能。
部署 Nmap 工具链与搭建本地实验靶场
为顺利展开端口探测实践并构建受控的测试端点,首先同步软件包索引并安装扫描程序与 Python 运行时,执行 apt-get update -qq && apt-get install -y nmap python3 即可一键完成依赖布置。
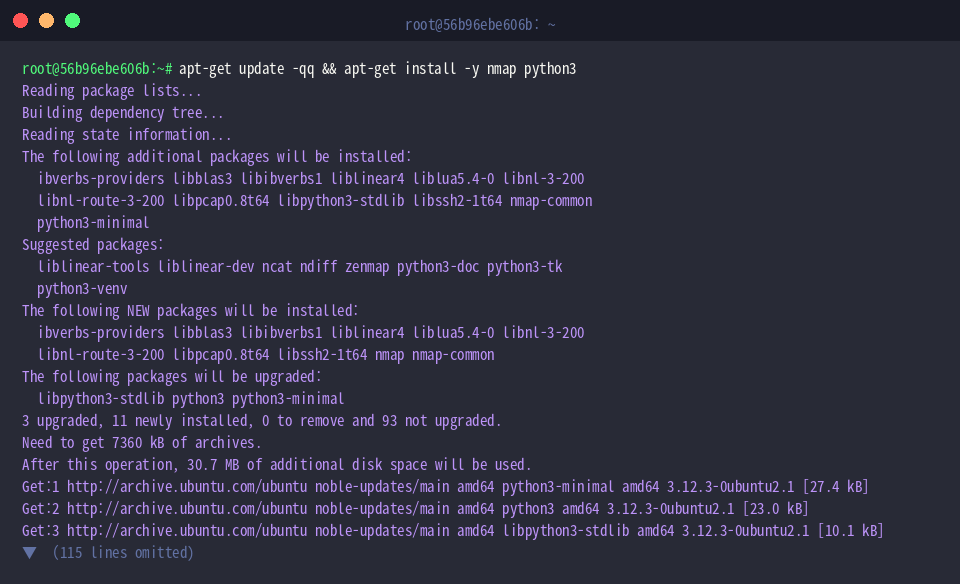
nmap(Network Mapper)专为网络拓扑发现与安全基线审计设计,通过向目标主机发送定制化协议数据包,分析返回响应以识别监听套接字与后端进程。
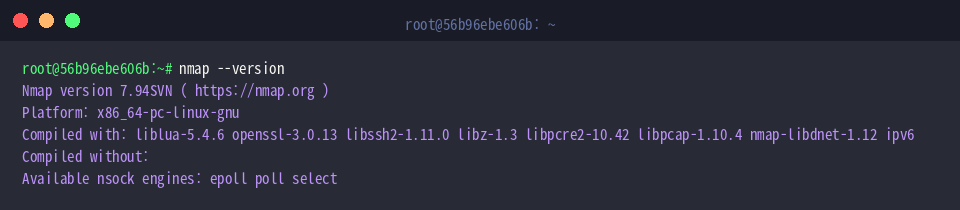
通过键入 nmap --version 可以核对当前装载的软件发行版号与编译特性。
⚙️ [核心参数速查]
-p : 指定待测端口编号或连续/非连续的端口范围。-sS : 发起 TCP SYN 半开放扫描,规避完整连接握手,兼具高效与隐蔽性。-sT : 调用系统原生套接字完成 TCP 三次握手,适用于非特权用户扫描。-sU : 探测基于无连接特性的 UDP 协议开放服务。-sV : 深度抓取端口应用层指纹,解析监听进程的具体名称及发行版本号。-O : 基于 TCP/IP 协议栈响应特征猜测宿主操作系统的类别与内核版本。-A : 启用全面扫描模式,一体化执行系统指纹、版本识别、NSE 脚本检测及路由追踪。-v : 提升终端回显的冗长程度,动态输出扫描阶段性细节。
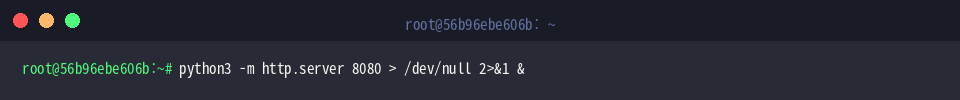
为了建立具有确定响应的受控靶标,可借助 Python 内置的简易 HTTP 模块在后台监听 8080 端口,运行指令 python3 -m http.server 8080 > /dev/null 2>&1 &。
后台进程派生后,通过 sleep 1 暂停 1 秒钟,确保套接字成功绑定端口并处于稳定监听状态。
启动基础端口扫描与主机状态侦测
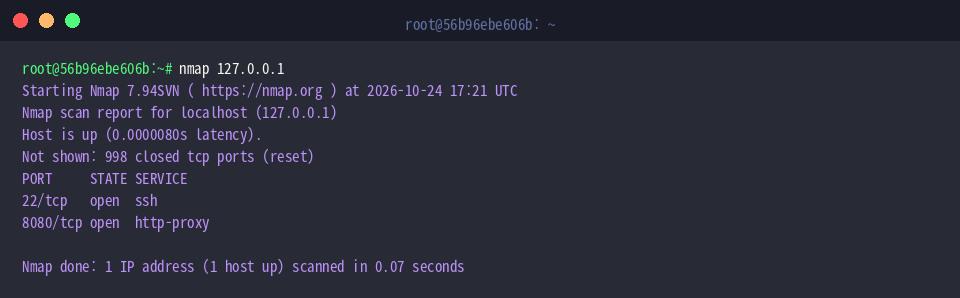
针对本机环回地址发起基线嗅探,直接输入 nmap 127.0.0.1 即可运行默认探测。
在未额外附加端口参数的前提下,程序会自动抽检访问频度最高的前 1000 个常见 TCP 端口;片刻后屏幕即清晰列出处于开放状态的 22(SSH 服务)与刚拉起的 8080 端口。
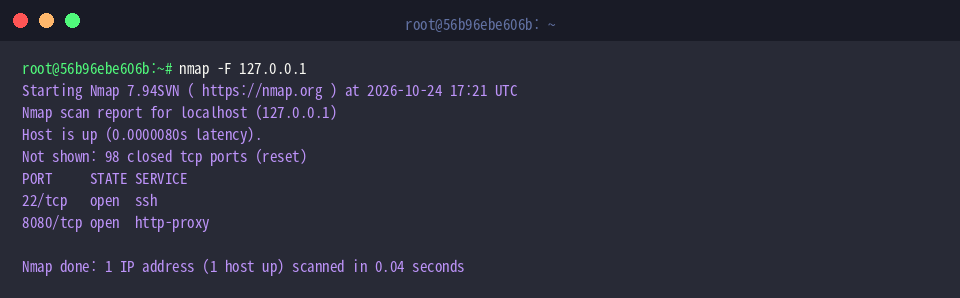
若在时效敏感场景下需要迅速排查主要网络通道,可利用快速扫描指令 nmap -F 127.0.0.1。
参数 -F 会将检索范围精简至最常用的 100 个关键端口,大幅压缩扫描耗时,适合用于主干核心服务的突发故障巡检。
定向端口探测与守护进程版本指纹识别
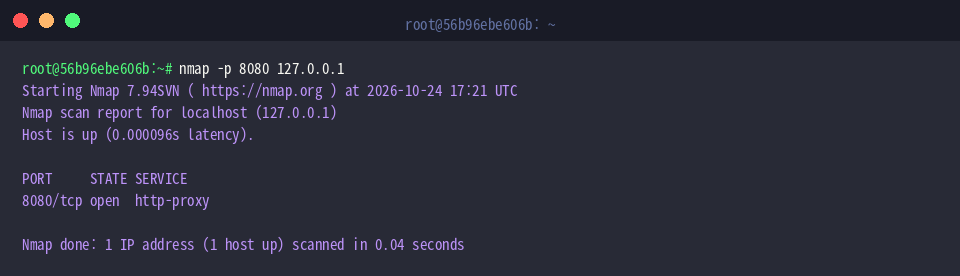
当运维人员已明确潜在风险端口或已知业务通道时,应规避大范围广谱盲扫,通过 nmap -p 8080 127.0.0.1 实施精确打击式复核。
这种过滤方式可以直奔目标,瞬间印证 8080 端口当前处于正常的受访开放(open)状态。
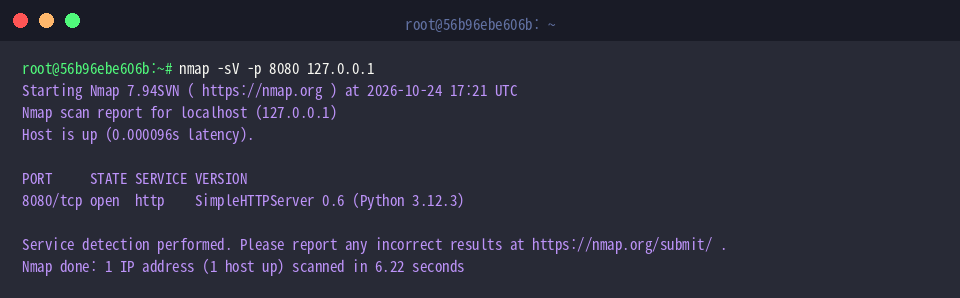
仅了解端口开放性往往不足以评估网络面风险,进一步探测其挂载的应用细节尤为关键。执行 nmap -sV -p 8080 127.0.0.1 即可触发深层服务审查。
借助 -sV 参数探针,系统不仅能识破该端点是一个 Web 容器,更能准确捕获到 SimpleHTTPServer 0.6 及底层宿主为 Python 3.12.3 的具体指纹信息。
扫描报告持久化导出与实验环境清理
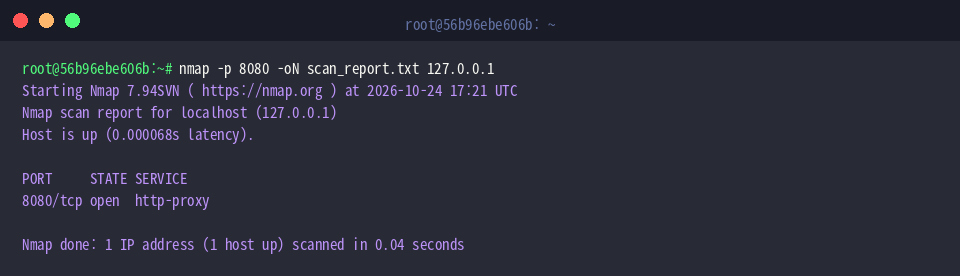
为便于后续安全复盘或合规归档,我们需要将控制台的分析结论输出到结构化文档中,输入 nmap -p 8080 -oN scan_report.txt 127.0.0.1 完成导出。
标志位 -oN 会将标准输出格式化重定向至目标磁盘文件 scan_report.txt,非常适合生成便于人工审阅的运维快照。
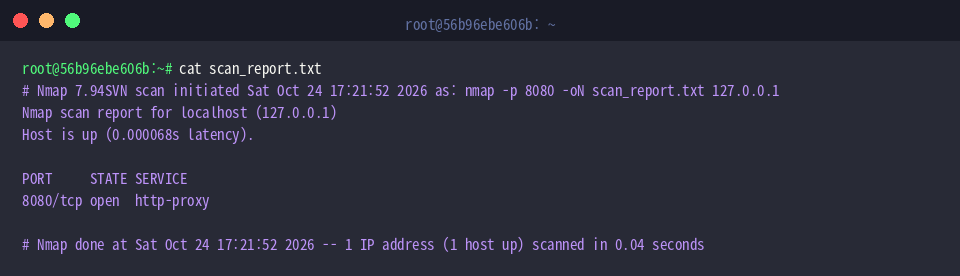
利用基础文本查看工具 cat scan_report.txt 验证保存的扫描报告。
由回显可知,探测发起的具体时间戳、主机联通状态、使用的探测参数以及 8080 端口的监听指标均已完整入库。
实验结束后,为避免占用系统资源并闭环测试痕迹,通过 pkill -f 'http.server 8080' 匹配命令行关键字,安全注销后台挂载的测试服务进程。
至此,我们在 Ubuntu 操作系统中基于 nmap 实现的网络探测、服务指纹提取与日志存盘的全套工作流已演示完毕。在生产环境维护中,建议定期配合此类扫描策略建立网络资产基线,及时关停或加固非必要开放端口,构筑更稳固的 Linux 主机防御屏障。